IT-Security für Unternehmen · Hamburg IT-Sicherheit prüfen und gezielt verbessern.
Für kleine und mittlere Unternehmen prüfe ich, wie Konten, Geräte, Netzwerk und Daten geschützt sind. Gemeinsam legen wir fest, welche Risiken zuerst angegangen werden. Die vereinbarten Maßnahmen setze ich um und berücksichtige dabei auch Anforderungen Ihrer Auftraggeber oder Cyberversicherung.
Welche Schutzmaßnahmen funktionieren bereits?
Virenschutz und regelmäßige Backups sind wichtige Grundlagen. Für die Bewertung zählt, wie sie eingerichtet sind: Wer bearbeitet Warnmeldungen? Sind Administratorrechte begrenzt? Wurde eine Wiederherstellung schon einmal getestet?
Ich sehe mir an, was vorhanden ist und wer wofür zuständig ist. So bekommen Sie einen Überblick über offene Punkte und entscheiden, wofür Sie Ihr Budget zuerst einsetzen.
Was ein Sicherheitskonzept leisten soll
Ziel ist eine Umgebung, die Angriffe erschwert und auf einen Vorfall vorbereitet ist: geschützte Konten und Endgeräte, segmentierte Netze mit Firewall und VPN, abgesicherte E-Mail und Backups, aus denen sich wiederherstellen lässt. Dazu gehören feste Zuständigkeiten und ein Notfallplan für den Fall, dass der Schutz nicht reicht. Wie das für Microsoft 365 aussieht, zeigt ein Sicherheitskonzept für ein Ingenieurbüro.
Diese Bereiche prüfe und betreue ich.
-
Risikoanalyse und Sicherheitskonzept
Schwachstellen-Analyse, Review von Netzwerk, Berechtigungen und Konfigurationen, priorisierter Maßnahmenplan als Grundlage für Budget und Reihenfolge. Für Microsoft 365 nutze ich dafür ein automatisiertes Tenant-Audit und prüfe nach der Umsetzung erneut, ob die Maßnahmen greifen.
-
Identitäts- und Zugriffsschutz
Multi-Faktor-Authentifizierung, Conditional Access, Berechtigungen nur im nötigen Umfang (Least Privilege), Schutz privilegierter Konten und Passwortmanager.
-
Endpoint Protection und MDR
Schutz für Endgeräte mit Erkennung und Reaktion auf Angriffe (EDR/XDR) sowie Geräteverschlüsselung. Sollen Sicherheitsmeldungen zusätzlich durch ein Analystenteam bewertet werden, plane ich einen passenden MDR-Dienst ein.
-
Netzwerksicherheit
Next-Generation-Firewall, Segmentierung in Sicherheitszonen, sicheres VPN und Zero-Trust-Prinzipien für Zugriffe von außen.
-
E-Mail-Sicherheit
Schutz vor Phishing, Spam und Schadsoftware, SPF, DKIM und DMARC, Verschlüsselung und Archivierung.
-
Schwachstellen- und Patchmanagement
Regelmäßige, kontrollierte Updates für Betriebssysteme, Anwendungen und Firmware, Überwachung offener Schwachstellen.
-
Backup und Disaster Recovery
Sicherung nach dem 3-2-1-Prinzip inklusive Microsoft 365, auf Wunsch mit einer Kopie auf meinen Servern in deutschen Rechenzentren, getrennt vom Netz des Kunden. Dazu Wiederherstellungstests, die ich quartalsweise empfehle, und definierte Wiederanlaufzeiten.
-
Security Awareness
Schulungen und Phishing-Simulationen, damit Mitarbeitende Angriffe erkennen und richtig reagieren.
-
Notfallplan und Incident Response
Wer tut was, wenn etwas passiert: Ansprechpartner, Sperrung von Zugängen, Wiederherstellung, Kommunikation und Meldepflichten.
Wie sicher ist Ihre Microsoft-365-Umgebung wirklich?
Ich prüfe Ihre Microsoft-365-Umgebung anhand von rund 500 Prüfpunkten. Der kostenlose Kurzbericht als PDF zeigt, wo Handlungsbedarf besteht und welche Themen zuerst angegangen werden sollten.
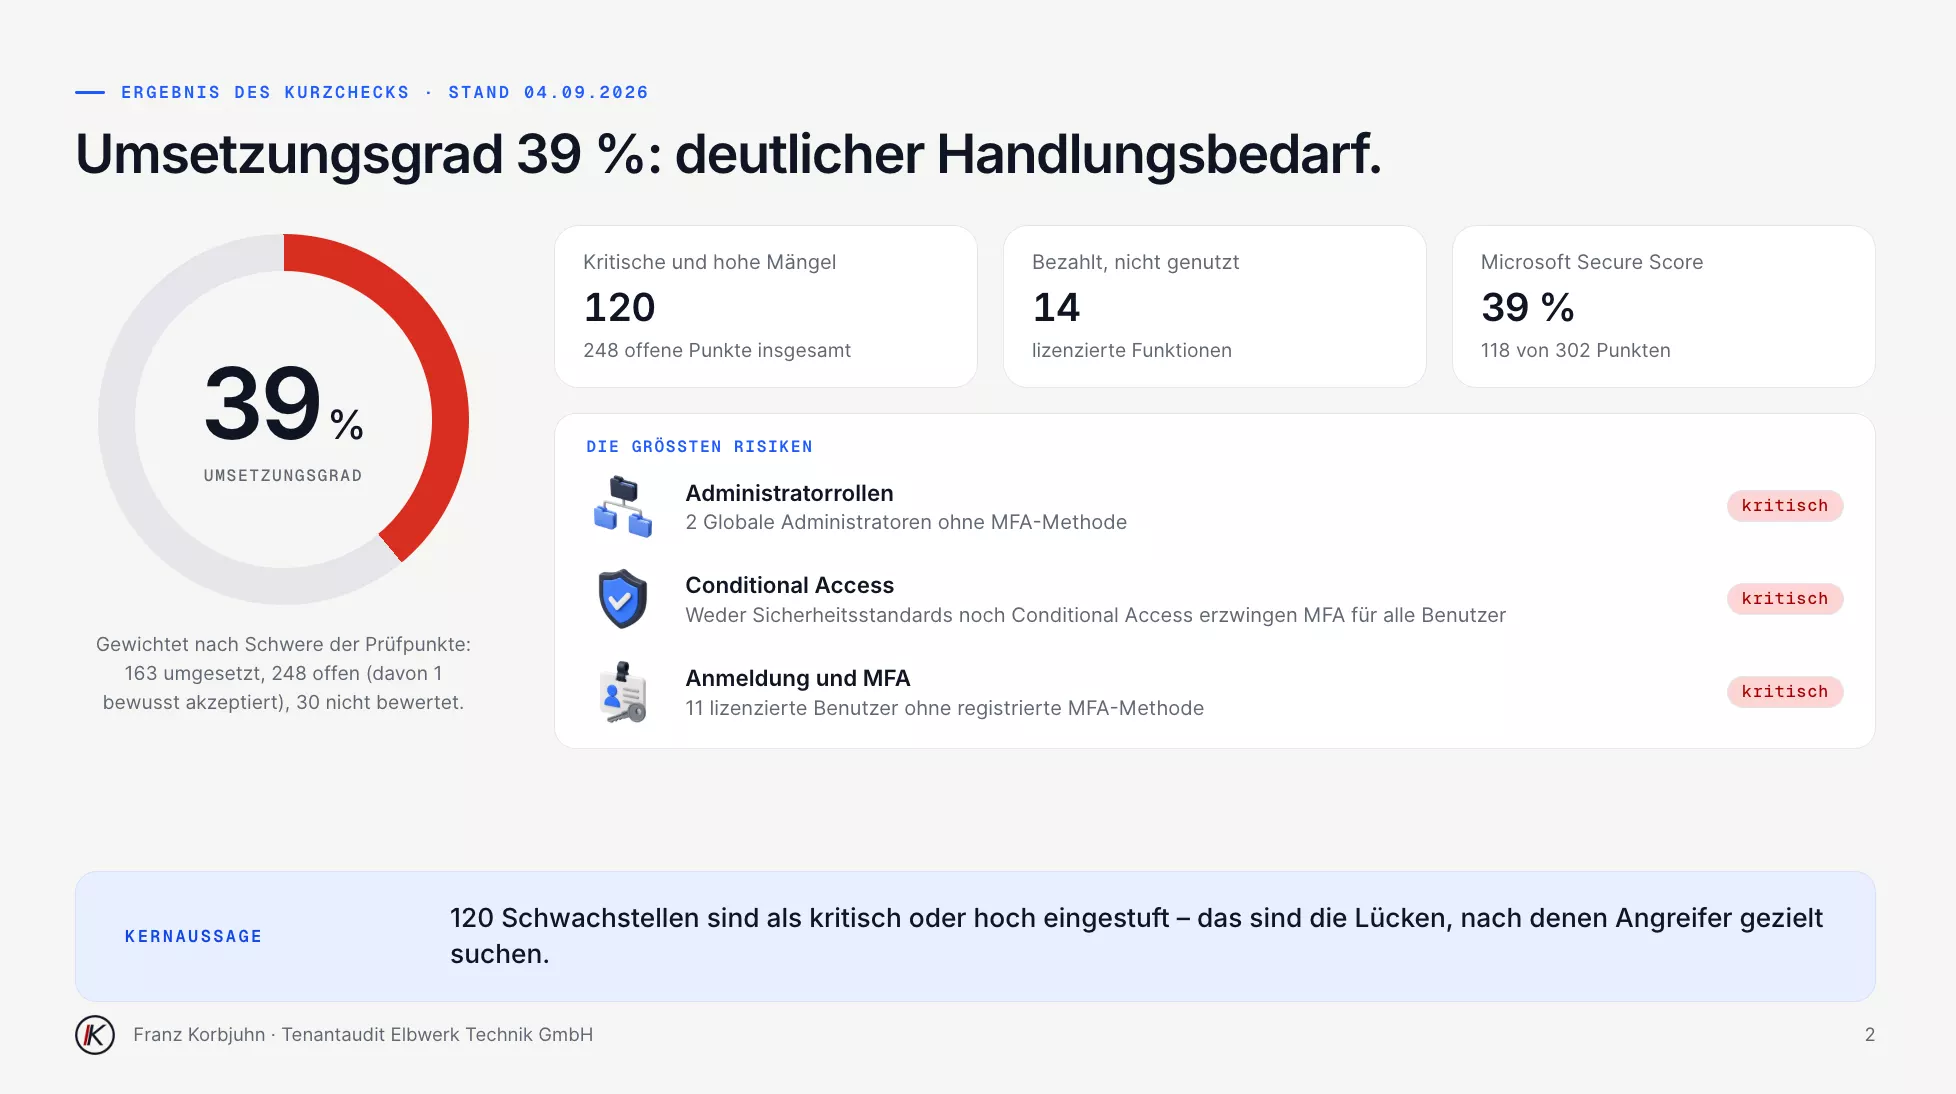
Kurzbericht, Seite 2 · Beispieldaten
Meine Reihenfolge
Häufig beginne ich mit dem Schutz der Anmeldungen und Administratorzugänge, lokal wie in der Cloud. Dazu prüfe ich Datensicherung, Endgeräteschutz, Netzwerk und den Umgang mit verdächtigen Nachrichten. Die Reihenfolge richtet sich danach, welche Lücken in Ihrer Umgebung am stärksten ins Gewicht fallen. Passwortmanager wähle ich passend zum Unternehmen aus, etwa Proton Pass, NordPass, RoboForm oder 1Password.
Beim Endpoint-Schutz bin ich an keinen Hersteller gebunden. Ist Business Premium vorhanden, empfehle ich meist Microsoft Defender for Business: Er ist dort bereits enthalten und arbeitet eng mit Intune und Conditional Access zusammen. Passt eine andere Lösung besser zur Umgebung oder ist sie gewünscht, setze ich diese ein, auch mit MDR. Enthält die Lizenz kein Defender for Office 365, ergänze ich den E-Mail-Schutz meist um Hornetsecurity.
Ein Ransomware-Fall
Bei einem Ransomware-Angriff auf ein Unternehmen mit rund 60 Mitarbeitenden wurde ich vom betreuenden Systemhaus hinzugezogen. Eine intakte Offline-Sicherung ermöglichte die Wiederherstellung, nach 48 Stunden konnte das Unternehmen wieder arbeiten. Den Ablauf und die Grenzen dieses Einzelfalls beschreibe ich im Artikel Ransomware-Angriff: nach 48 Stunden wieder arbeitsfähig.
Zu meinen Kunden gehören auch Betreiber kritischer Infrastruktur. Bei Zertifizierungen nach ISO 27001 oder TISAX unterstütze ich. Penetrationstests und Forensik übernehmen spezialisierte Partner, die ich dafür ins Projekt hole.
Sicherheitslösungen, die ich einsetze.
Welche Komponenten sinnvoll sind, hängt von Risiko, Umgebung und Schutzbedarf ab.
- Endpoint-Schutz nach Konzept
- Sophos, WatchGuard oder Bitdefender, wenn sie besser ins Konzept passen oder gewünscht sind, auf Wunsch mit MDR: Ein Analystenteam bewertet Vorfälle rund um die Uhr und greift ein.
- Sophos Firewall
- Next-Generation-Firewall mit Segmentierung, VPN und Synchronized Security zum Endpoint-Schutz.
- Microsoft Defender & Conditional Access
- Schutz für Identitäten, Endgeräte und E-Mail innerhalb von Microsoft 365, mit Zugriffsregeln nach Benutzer, Gerät und Risiko.
- Hornetsecurity
- E-Mail-Sicherheit, Backup für Microsoft 365 und Security-Awareness-Training mit Phishing-Simulationen.
- Bitdefender
- Endpoint Protection als Alternative, je nach Umgebung und Anforderung.
- AvePoint
- Backup und Governance für Microsoft 365, SharePoint und Teams.
- Proxmox Backup Server
- Sicherung virtueller Server mit Verifizierung und gezielter Wiederherstellung.
So entsteht ein Sicherheitskonzept.
-
01
Analyse
Risikoanalyse und Bestandsaufnahme: Was ist vorhanden, was ist aktiv, was fehlt?
-
02
Priorisieren
Maßnahmenplan nach Risiko und Aufwand, abgestimmt auf Budget und Anforderungen von Versicherung oder Auftraggebern.
-
03
Umsetzen
Schrittweise Einführung, mit Mitarbeitenden abgestimmt, damit Sicherheit im Alltag funktioniert.
-
04
Betreiben
Monitoring, Updates, Reporting und regelmäßige Überprüfung, weil sich Bedrohungen und Umgebung verändern.
Fragen zur IT-Security.
Sie haben eine andere Frage? Schreiben Sie mir.
Das hängt vom Versicherer und vom Vertrag ab. Ich prüfe die technischen Anforderungen mit Ihnen, dokumentiere den vorhandenen Stand und zeige, welche Maßnahmen noch fehlen. Maßgeblich sind die Unterlagen Ihrer Versicherung.
Auch kleinere Unternehmen können Anforderungen ihrer Auftraggeber zur IT-Sicherheit erfüllen müssen. Ich unterstütze bei der technischen Bestandsaufnahme und Umsetzung. Ob Ihr Unternehmen selbst unter die gesetzlichen Pflichten fällt, klären bei Bedarf spezialisierte Berater oder Juristen.
MFA ist der wichtigste erste Schritt, moderne Phishing-Methoden umgehen jedoch einfache Verfahren. Conditional Access, mit Intune verwaltete Geräte, E-Mail-Schutz und Awareness gehören dazu, damit die Maßnahmen ineinandergreifen.
Entscheidend ist, wer Sicherheitswarnungen bewertet und wie schnell reagiert werden muss. Ob ein externer Analystendienst zu Ihren Risiken und internen Möglichkeiten passt, bespreche ich mit Ihnen. Ohne MDR-Dienst sollte zumindest ein laufendes Monitoring mit Alarmierung eingerichtet sein.
Wissen Sie, wo bei Ihrer IT Handlungsbedarf besteht?
Sie möchten Ihren Sicherheitsstand prüfen lassen oder müssen konkrete Anforderungen erfüllen? Sprechen Sie mich an. Wir klären den Umfang einer Bestandsaufnahme und die nächsten Schritte.