Mehrere Firmen an einem Standort: Netzwerk und Zugriffe trennen
Gemeinsamer Internetanschluss und gemeinsame Firewall, getrennte Netze und eigene Microsoft-365-Tenants je Firma. Was geteilt wird, was getrennt bleibt, wie Kosten verteilt werden und woran solche Projekte am ehesten haken.
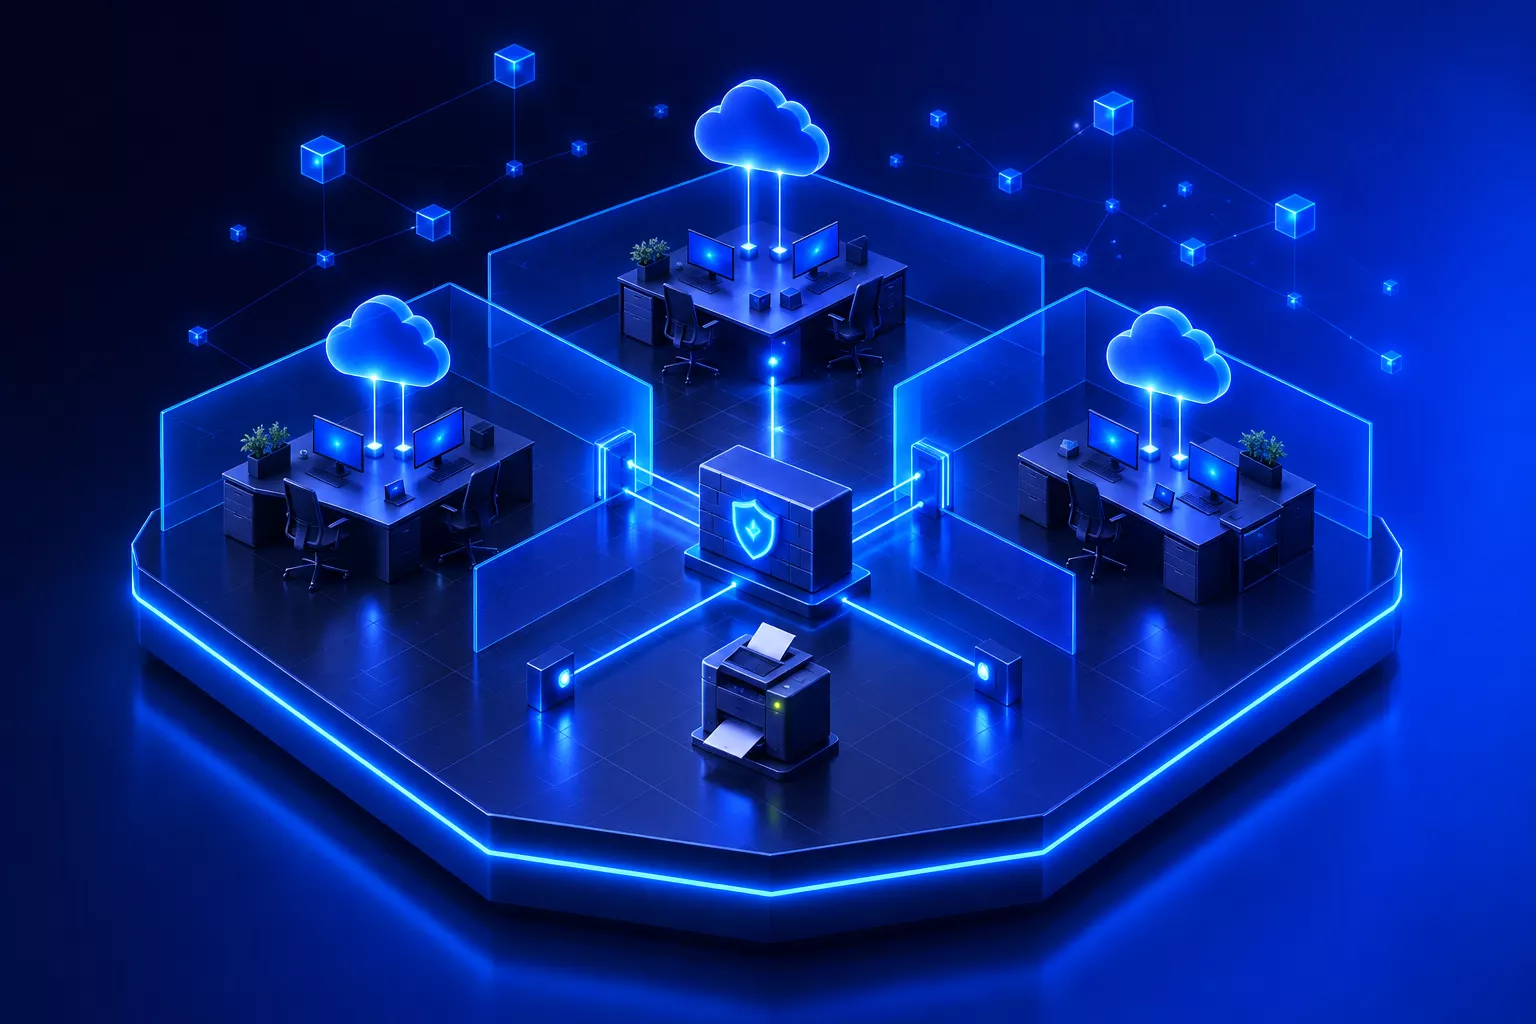
Wenn mehrere Firmen Räume und Internetanschluss teilen, müssen Zuständigkeiten und Zugriffsrechte trotzdem geregelt sein. Anhand eines Projekts aus dem Jahr 2024 mit vier Firmen einer Unternehmensgruppe zeige ich, wie ich das gemeinsame Netzwerk geplant und die Netzbereiche der Firmen voneinander getrennt habe.
Die Ausgangslage
Eine Unternehmensgruppe mit mehreren Gesellschaften, alle am selben Standort. Über die Jahre sind die Firmen in ein gemeinsames Netzwerk hineingewachsen: ein Anschluss, ein Netz, jeder Rechner sieht jeden anderen. E-Mail lief bei einem Webhoster, Branchensoftware stand auf lokalen Rechnern, und wer welche Daten sehen darf, war eher Gewohnheit als Konzept.
Solange alles läuft, fällt das kaum auf. Spätestens wenn eine Firma verkauft, umgebaut oder geprüft wird, oder wenn ein Rechner in einer Firma mit Schadsoftware infiziert ist, wird aus der Gewohnheit ein Problem.
Was gemeinsam genutzt wird und was getrennt bleibt
Internetanschluss, Firewall, Switches und WLAN-Infrastruktur. Dazu Geräte, die mehrere Firmen tatsächlich zusammen nutzen, etwa Drucker oder die Telefonanlage.
Jede Firma hat ihr eigenes Netzsegment und ihren eigenen Microsoft-365-Tenant mit eigenen Konten, Postfächern und Dateiablagen. Was eine Firma sieht, entscheidet sie selbst.
Die Firewall legt fest, welcher Verkehr zwischen den Segmenten erlaubt ist. Standard ist: nichts, außer dem, was ausdrücklich gebraucht wird.
Gemeinsame Infrastruktur und gemeinsamen Aufwand teile ich auf die Firmen auf, nach einem Schlüssel, den die Gruppe vorher festlegt.
Eigene Netzsegmente je Firma
Technisch läuft die Trennung über VLANs. Ob und wie Verkehr zwischen den Netzen fließen darf, entscheidet die Firewall, nicht der Zufall der Verkabelung. VLANs allein schützen also noch nicht: Erst die Regeln auf der Firewall legen fest, was zwischen den Netzen erlaubt ist.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt im IT-Grundschutz, VLANs unterschiedlicher Institutionen an einem Switch physisch zu trennen oder die Daten zu verschlüsseln. Für eine Gruppe, deren Firmen eng zusammenarbeiten und denselben Eigentümer haben, ist die Trennung über VLANs und Firewall-Regeln oft angemessen. Wie weit die Trennung gehen muss, hängt am Schutzbedarf der Daten, und das sollte vor der Planung geklärt sein und nicht erst danach.
Ein eigener Microsoft-365-Tenant je Firma
Ein gemeinsamer Tenant für alle Firmen wirkt auf den ersten Blick einfacher, und vorgeschrieben sind getrennte Tenants nicht. Sie passen aber besser zu dem, was die Firmen rechtlich sind: eigenständige Gesellschaften mit eigenen Daten, eigenen Lizenzen und eigener Verantwortung. Soll eine Firma später verkauft oder aufgelöst werden, lässt sich ihr Tenant als Ganzes übergeben, statt Konten und Dateien aus einer gemeinsamen Umgebung herauszulösen.
Wo Mitarbeitende firmenübergreifend zusammenarbeiten, bietet Microsoft mit den Funktionen für mehrmandantenfähige Organisationen Wege, Tenants miteinander zu verbinden, ohne sie zusammenzulegen.
Gemeinsame Geräte
Drucker und Telefonanlage sind der Punkt, an dem die Trennung Ausnahmen braucht. Hier legt die Firewall fest, dass die Rechner aller Firmen den gemeinsamen Drucker erreichen, ohne dass dadurch ein Weg in die Netze der anderen Firmen entsteht. Die Telefonanlage steht in einem eigenen Segment. Für eine gute Sprachqualität reicht das allein nicht: Dazu gehören QoS-Regeln, die Sprachdaten auf den Switches und am Internetanschluss bevorzugt behandeln.
Wie werden die Kosten verteilt?
Gemeinsame Infrastruktur heißt gemeinsamer Aufwand, bei der Einrichtung ebenso wie im Betrieb. Ich rechne diesen Aufwand aufgeteilt auf die Firmen ab. Welcher Schlüssel gilt, etwa nach Arbeitsplätzen oder zu gleichen Teilen, legt die Gruppe fest. Wichtig ist, dass das vor Beginn geklärt ist. Nachträglich darüber zu verhandeln, wer welchen Anteil an einer Firewall trägt, ist für alle Beteiligten unangenehm.
Woran haken solche Projekte am ehesten?
Die Technik ist in solchen Projekten gut beherrschbar. Aufwendiger wird es, wenn Anforderungen erst nach der Umsetzung bekannt werden: Eine Firma braucht Zugriff auf eine Ablage der anderen, ein Gerät soll von allen genutzt werden, ein Arbeitsplatz wechselt die Firma. Weil Regeln, Segmente und Berechtigungen dann bereits stehen, kostet jede dieser Änderungen zusätzliche Arbeit.
Deshalb kläre ich vor der Planung mit jeder Firma einzeln, wer mit wem zusammenarbeitet und welche Daten getrennt bleiben müssen. Gemeinsam genutzte Drucker, Telefonie und mögliche weitere Mieter beziehe ich früh ein. Das Ergebnis halte ich schriftlich fest und lasse es von allen Firmen bestätigen.
Fragen, bevor mehrere Firmen ein Netzwerk teilen
- Welche Firmen arbeiten tatsächlich zusammen? Und an welchen Daten?
- Welche Geräte werden geteilt? Drucker, Telefonanlage, Besprechungsräume, Scanner.
- Wie hoch ist der Schutzbedarf je Firma? Davon hängt ab, wie weit die Trennung gehen muss.
- Wer entscheidet je Firma? Eine Ansprechperson pro Gesellschaft spart später viele Abstimmungsrunden.
- Nach welchem Schlüssel werden Kosten verteilt?
- Was passiert, wenn eine Firma dazukommt oder die Gruppe verlässt?
Häufige Fragen
Können mehrere Firmen einen Internetanschluss und eine Firewall gemeinsam nutzen?
Ja, wenn jede Firma ein eigenes Netzsegment (VLAN) bekommt und die Firewall regelt, welcher Verkehr zwischen den Segmenten erlaubt ist. Ohne ausdrückliche Regel lässt sie nichts durch.
Brauchen Firmen einer Unternehmensgruppe getrennte Microsoft-365-Tenants?
Vorgeschrieben ist das nicht. Ich empfehle für jede Firma einen eigenen Tenant, weil das zu eigenständigen Gesellschaften mit eigenen Daten, Lizenzen und eigener Verantwortung passt. Verkauft die Gruppe später eine Firma, übergibt sie deren Tenant als Ganzes. Für firmenübergreifende Zusammenarbeit bietet Microsoft Wege, Tenants zu verbinden, ohne sie zusammenzulegen.
Reicht eine Trennung über VLANs, oder müssen die Netze physisch getrennt sein?
Das hängt am Schutzbedarf der Daten. Das BSI empfiehlt im IT-Grundschutz, VLANs unterschiedlicher Institutionen an einem Switch physisch zu trennen oder die Daten zu verschlüsseln. Für eine Gruppe, deren Firmen eng zusammenarbeiten und denselben Eigentümer haben, sind VLANs und Firewall-Regeln oft angemessen.
Quellen
- Trennung von Netzsegmenten, VLANs unterschiedlicher Institutionen: BSI IT-Grundschutz-Kompendium, Baustein NET.1.1 Netzarchitektur und -design, Anforderung NET.1.1.A23
- Zusammenarbeit zwischen mehreren Microsoft-365-Tenants: Microsoft Learn – Mehrmandantenfähige Organisationsfähigkeiten in Microsoft Entra ID
- Postfächer zwischen Tenants verschieben: Microsoft Learn – Mandantenübergreifende Postfachmigration
IT beim Büroumzug: Was wann zu planen ist
Vom Umzugstag rückwärts geplant: Internetanschluss und Vorlauf, Rufnummern, Verkabelung, Server, Firewall und Drucker, dazu die Reihenfolge am Umzugstag und was danach noch ansteht.
Artikel lesen→
3CX oder Teams Phone: Welche Cloud-Telefonanlage passt zu Ihrem Unternehmen?
Wann ich 3CX empfehle, wann Teams Phone, was eine Cloud-Telefonanlage pro Arbeitsplatz kostet und woran Umstellungen scheitern können: Erfahrungen aus rund 20 eingerichteten Telefonanlagen.
Artikel lesen→
Serverumzug an einem Tag: Was vorher geplant werden muss
Ein Projekt aus dem Jahr 2025: neuer Server, neue Domäne, alle Arbeitsplätze an einem Tag umgestellt. Was vorher passieren muss, wie Ablauf- und Rückfallplan aussehen und wo die Zeit wirklich hingeht.
Artikel lesen→