Microsoft-365-Audit · Hamburg Wie sicher ist Ihre Microsoft-365-Umgebung wirklich?
In jedem Tenant, den ich bisher geprüft habe, war beim ersten Abruf weniger als die Hälfte der empfohlenen Sicherheitsmaßnahmen umgesetzt. Mit dem Microsoft-365-Audit prüfe ich Ihren Tenant, also Ihre Microsoft-365-Umgebung, anhand von rund 500 Prüfpunkten in zwölf Bereichen: Sicherheit, Konfiguration und Lizenzen, nur lesend. Der erste Check ist kostenlos: ein kurzer PDF-Bericht mit Umsetzungsstand und den wichtigsten Auffälligkeiten.
Welche Einstellungen sollten Sie zuerst prüfen?
Eine Microsoft-365-Lizenz sagt wenig darüber, wie die Umgebung eingestellt ist. Viele Schutzfunktionen sind enthalten, aber nicht auf Ihr Unternehmen eingerichtet. Entscheidend sind Anmeldung, Adminrechte, Geräteschutz und Freigaben, denn Angreifer kommen heute meist mit gestohlenen Kennwörtern. Quellen: Bitkom Wirtschaftsschutz 2026, Microsoft Digital Defense Report 2025, eigene Audits.
- der Unternehmen in Deutschland von Datendiebstahl, Spionage oder Sabotage betroffen oder vermuten es (Bitkom 2026)
- 96 % der Unternehmen in Deutschland von Datendiebstahl, Spionage oder Sabotage betroffen oder vermuten es (Bitkom 2026)
- der Identitätsangriffe sind Passwortangriffe, MFA stoppt über 99 % (Microsoft 2025)
- 97 % der Identitätsangriffe sind Passwortangriffe, MFA stoppt über 99 % (Microsoft 2025)
- der empfohlenen Sicherheitsmaßnahmen umgesetzt. Bisher bei jedem Tenant, den ich geprüft habe.
- < 50 % der empfohlenen Sicherheitsmaßnahmen umgesetzt. Bisher bei jedem Tenant, den ich geprüft habe.
Was Sie nach dem Microsoft-365-Audit in der Hand haben.
Das vollständige Audit liegt im Kundenportal: jeder Befund mit Nachweis aus Ihrem Tenant, Maßnahmen und Aufwandsplanung. Eine Entscheidungsgrundlage für Geschäftsführung und IT.
Umsetzungsgrad je Bereich
Zwölf Bereiche mit Ampel und Prozentwert: der Anteil der für Sie anwendbaren Prüfpunkte, die umgesetzt sind, gewichtet nach Schwere. Kein Zertifikat, sondern Ihr Ausgangsstand.
Jeder Befund in Alltagssprache
Was das Risiko ist, was zu tun ist und wo im Admin Center, mit Nachweis aus Ihrem Tenant.
Maßnahmenplan mit Aufwand
Priorisiert in Sofort, kurzfristig und mittelfristig, mit geschätztem Aufwand. Sie entscheiden, was umgesetzt wird.
Verlauf nach der Umsetzung
Ein erneuter Abruf zeigt schwarz auf weiß, was sich verbessert hat, je Bereich und je Maßnahme.
Gründlich geprüft. Verständlich erklärt.
Grundlage sind anerkannte Regelwerke und Empfehlungen: der CIS Microsoft 365 Foundations Benchmark, die SCuBA-Vorgaben der US-Behörde CISA, Microsoft Secure Score, die Intune-Sicherheitsbaselines und das Zero-Trust-Modell von Microsoft. Eine Zertifizierung ist das Audit nicht. Welche Punkte zählen, hängt von Ihrer Lizenzierung ab.
- Prüfpunkte
- ~500 Prüfpunkte
- Bereiche
- 12 Bereiche
- Regelwerke
- 5 Regelwerke
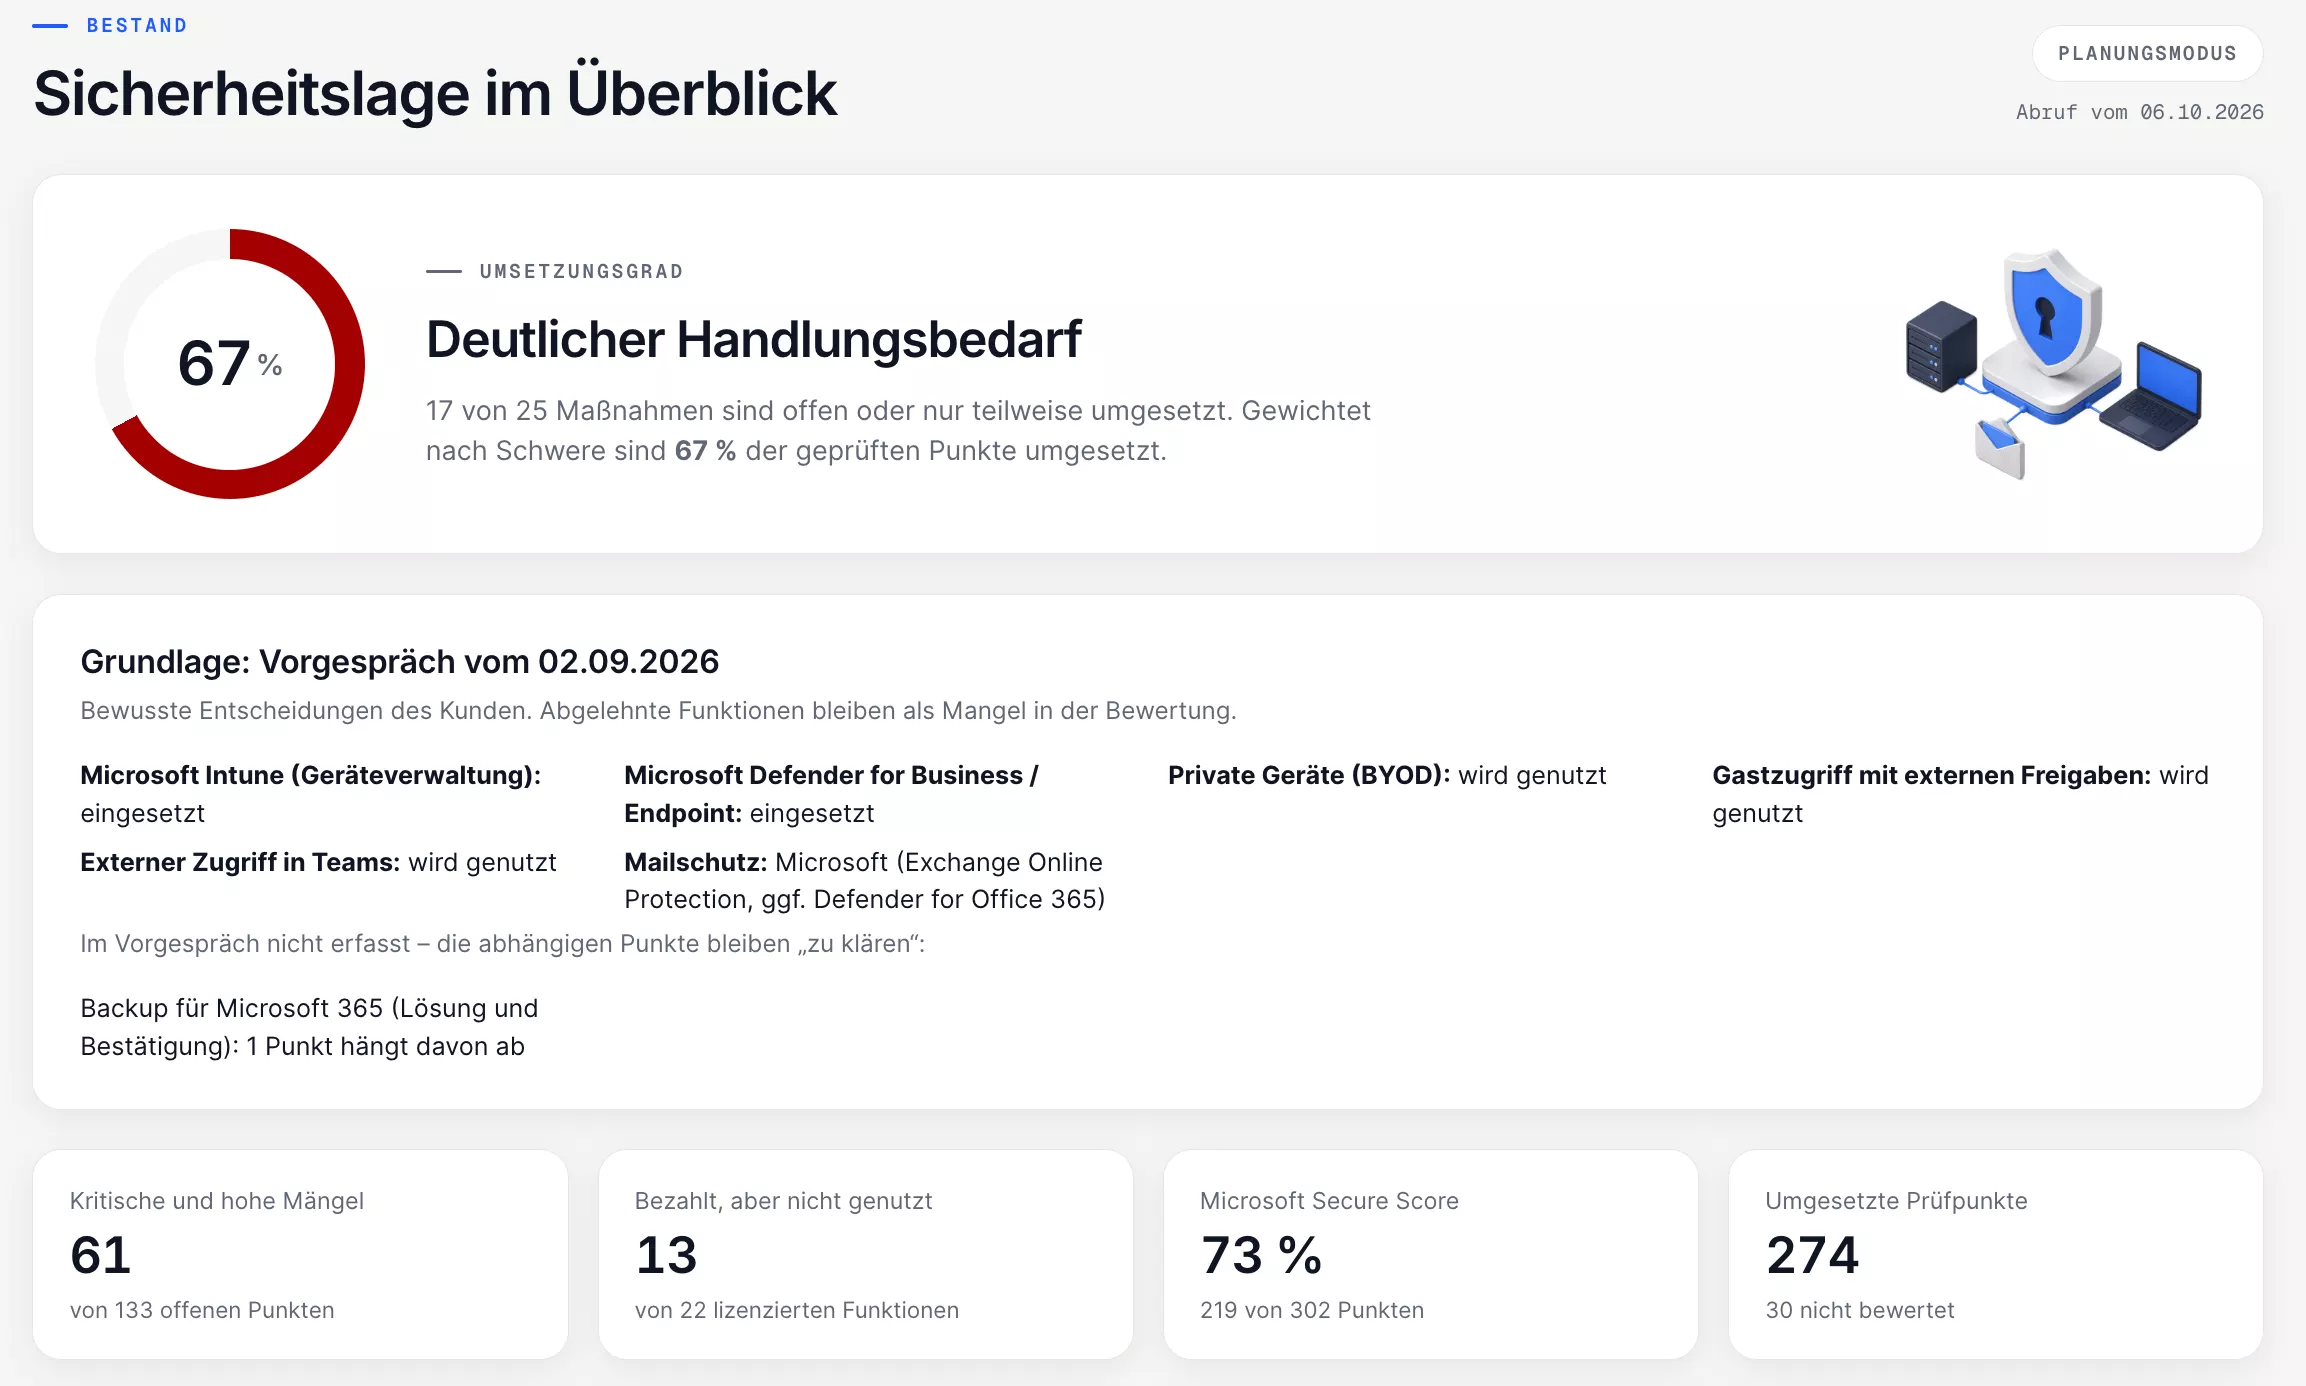
Sicherheitslage im Überblick · Beispieldaten
In vier Schritten zur ersten Einschätzung.
-
01
Check anfordern
Tragen Sie Ihre Kontaktdaten unten ein. Soll Ihre IT die Freigabe übernehmen, geben Sie deren Ansprechpartner mit an.
-
02
Kurzauftrag
Sie erhalten den Kurzauftrag per E-Mail und unterschreiben ihn online. Er regelt den Zugriff und den Umgang mit den Daten aus dem Check.
-
03
Freigabe
Mit dem Kurzauftrag sehen Sie jede benötigte Berechtigung. Danach gibt ein globaler Administrator den reinen Lesezugriff frei.
-
04
Kurzbericht
Innerhalb von 24 Stunden* erhalten Sie die Einschätzung als PDF. *Ab der Freigabe durch Ihre IT.
Was der Kurzbericht zeigt.
Einen kurzen PDF-Bericht: Umsetzungsstand, die wichtigsten Auffälligkeiten und eine erste Priorisierung. Lösungswege und Aufwandsschätzung enthält er nicht, die gehören zum vollständigen Audit. Der Check ist kostenlos und verpflichtet Sie zu keinem Folgeauftrag.
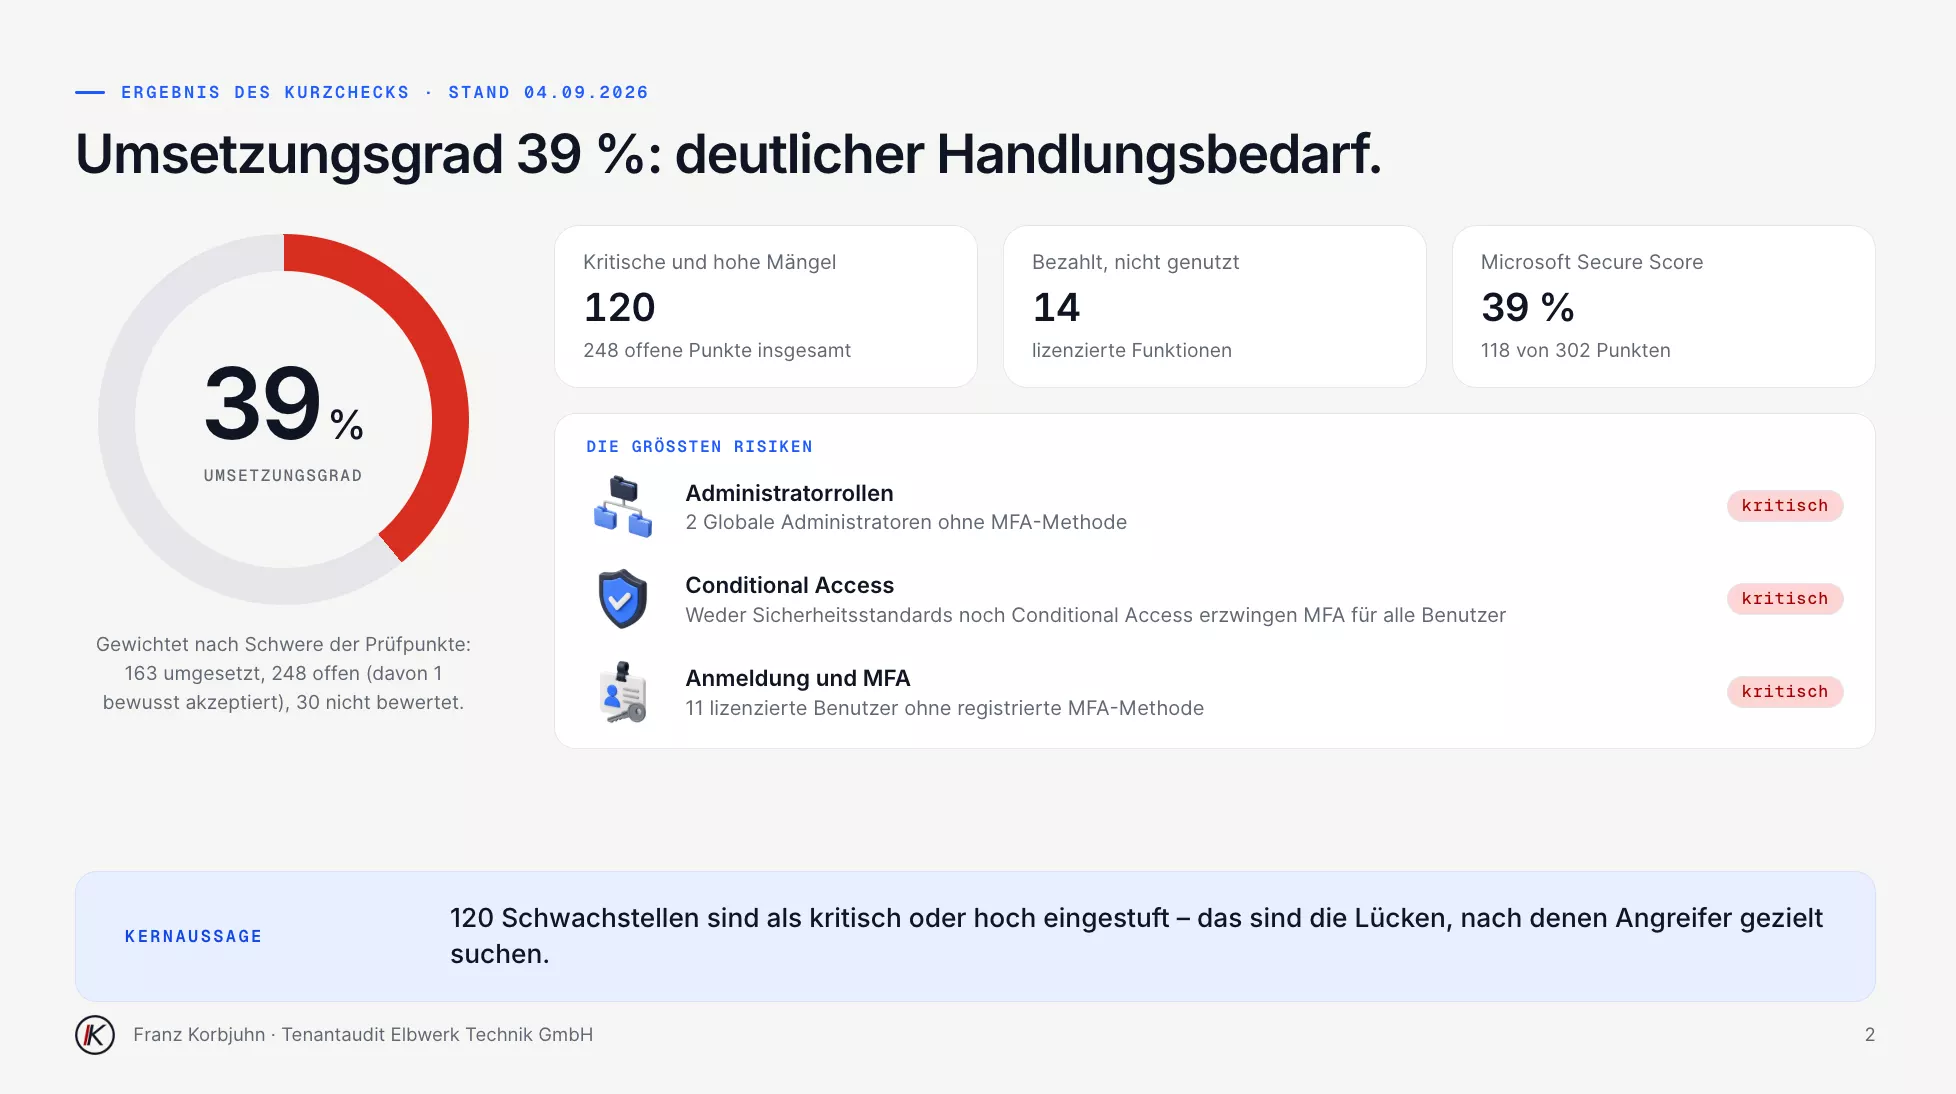
Kurzbericht, Seite 2 · Beispieldaten
Kostenlosen Microsoft-365-Check anfordern.
Mit Ihren Angaben bereite ich den Kurzauftrag vor. Den Zugriff auf Ihre Microsoft-365-Umgebung gibt Ihre IT erst nach der Beauftragung frei.
Der Check ist kostenlos. Er verpflichtet Sie zu keinem Folgeauftrag.
- 01 Kurzauftrag per E-Mail Für den Abruf brauche ich aus Datenschutz- und Nachweisgründen einen kurzen Auftrag. Er kommt in den nächsten Minuten per E-Mail, Sie unterschreiben ihn elektronisch. Er regelt den Zugriff und den Umgang mit den Daten aus dem Check.
- 02 Freigabe durch Ihre IT Ein globaler Administrator gibt einen reinen Lesezugriff frei. Welche Berechtigungen das sind, steht vorher im Berechtigungsnachweis zum Auftrag. Nach Abschluss wird der Zugang entfernt.
- 03 Kurzbericht Innerhalb von 24 Stunden* erhalten Sie die Einschätzung als PDF.
* ab der Freigabe durch Ihre IT – sie muss den Link dafür aufrufen.
Zwölf Bereiche, ein Gesamtbild.
Jeder Befund wird nach Schwere bewertet und in Alltagssprache erklärt: was das Risiko ist und was die Behebung für Ihr Unternehmen bedeutet.
Anmeldung und MFA
MFA für alle Konten, veraltete Anmeldeverfahren, Kennwortregeln und Self-Service.
Conditional Access
Richtlinien, Ausnahmen, Notfallkonten und Sitzungsdauer auf fremden Geräten.
Administratorrollen
Anzahl globaler Administratoren, dauerhafte Rechte und Privileged Identity Management.
Exchange und Mailschutz
SPF, DKIM und DMARC, Weiterleitungen nach außen, Schutz vor Phishing und Schadsoftware.
SharePoint, OneDrive und Purview
Freigaben nach außen, Gastzugriff, Aufbewahrung und Vertraulichkeitsbezeichnungen.
Teams
Gäste, externe Kommunikation und Einstellungen für Besprechungen.
Geräte (Intune)
Konformität, Verschlüsselung, Updates und Schutz von Firmendaten in Apps.
Microsoft Defender
Endpunktschutz, Regeln zur Verringerung der Angriffsfläche und Erkennung von Bedrohungen.
Apps und Zustimmungen
Berechtigungen von Anwendungen, Zustimmungen durch Benutzer und ablaufende Geheimnisse.
KI und Copilot
Agenten in Copilot Studio, deren Freigaben und Zugriff auf Unternehmensdaten.
Organisationseinstellungen
Überwachungsprotokoll, Self-Service-Käufe und mandantenweite Vorgaben.
Backup
Sicherung von Postfächern, SharePoint und OneDrive über den Papierkorb hinaus.
So sieht ein Befund aus.
Zu jedem offenen Punkt: Ziel, Risiko in Alltagssprache, Empfehlung, der Klickweg im Admin Center und der Nachweis aus Ihrem Tenant. Damit kann Ihre IT oder ein Dienstleister direkt arbeiten.
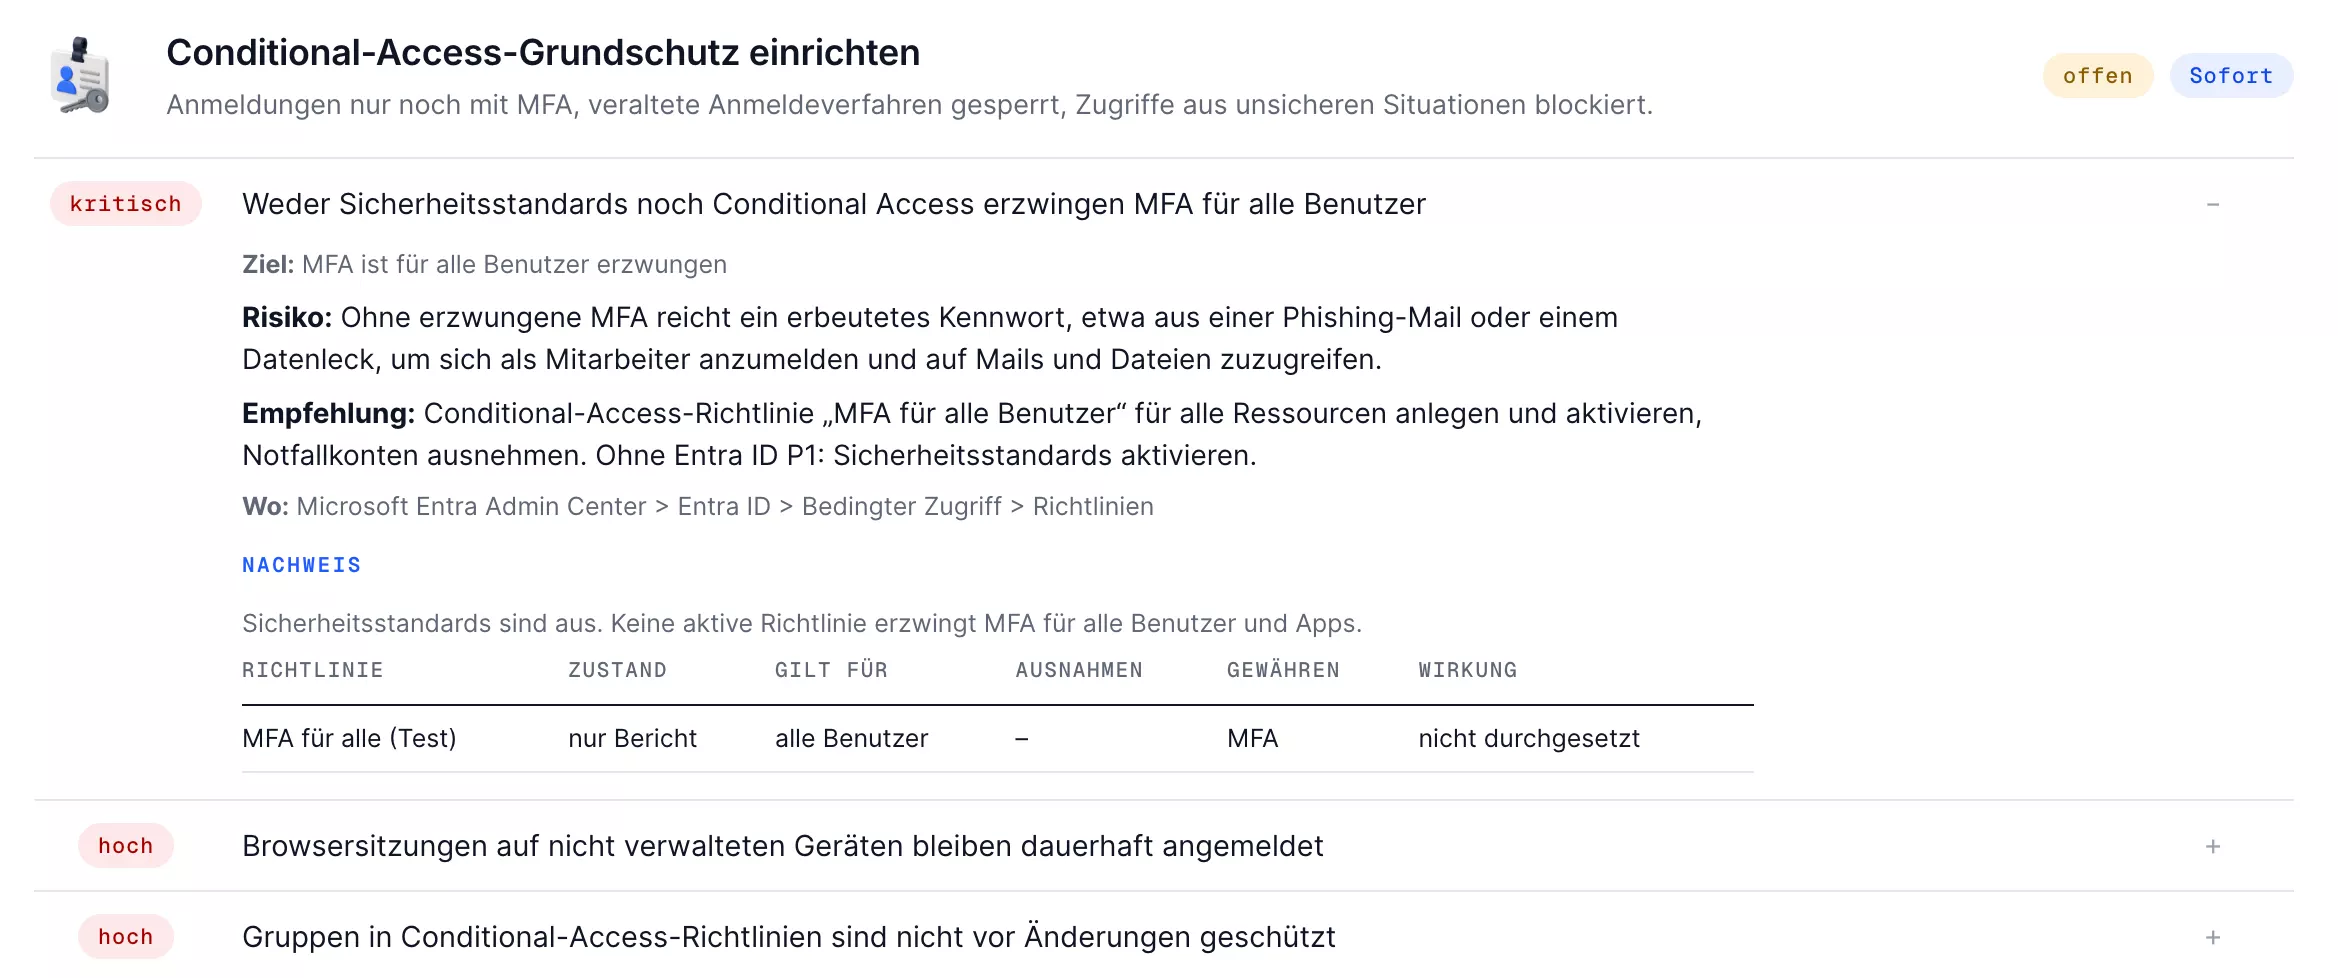
Befund im Bereich Conditional Access · Beispieldaten
Vom Befund bis zur Nachprüfung.
-
01
Vorgespräch
Wir klären Ihre Umgebung, Ihre Fragen und den Umfang des Audits.
-
02
Prüfung
Ich rufe die Einstellungen Ihres Tenants ab, ausschließlich lesend.
-
03
Auswertung
Wir gehen das Ergebnis gemeinsam durch, mit Blick auf Ihr Unternehmen.
-
04
Maßnahmenplan
Jede Maßnahme mit Aufwand und Reihenfolge. Sie entscheiden, was umgesetzt wird.
-
05
Umsetzung (gesondert vereinbart)
Sie entscheiden, wer umsetzt: Ihre IT, ich oder beide gemeinsam. Spürbare Änderungen kündige ich vorher an.
-
06
Nachprüfung
Ein erneuter Abruf zeigt, welche Befunde behoben sind.
Vom Befund zum abgesicherten Tenant. Messbar.
Nach der Umsetzung rufe ich den Tenant erneut ab. Der Verlauf zeigt je Bereich und je Maßnahme, was sich verbessert hat und was noch offen ist. Die Zahlen sind eine Beispielauswertung (Demokunde) und keine Kundenreferenz: Demo-Tenant mit 48 Benutzern, fünf Wochen nach dem ersten Abruf.
- Umsetzungsgrad beim ersten Abruf
- 39 % Umsetzungsgrad beim ersten Abruf
- nach der ersten Umsetzungsphase
- 67 % nach der ersten Umsetzungsphase
- behobene Prüfpunkte
- 111 behobene Prüfpunkte
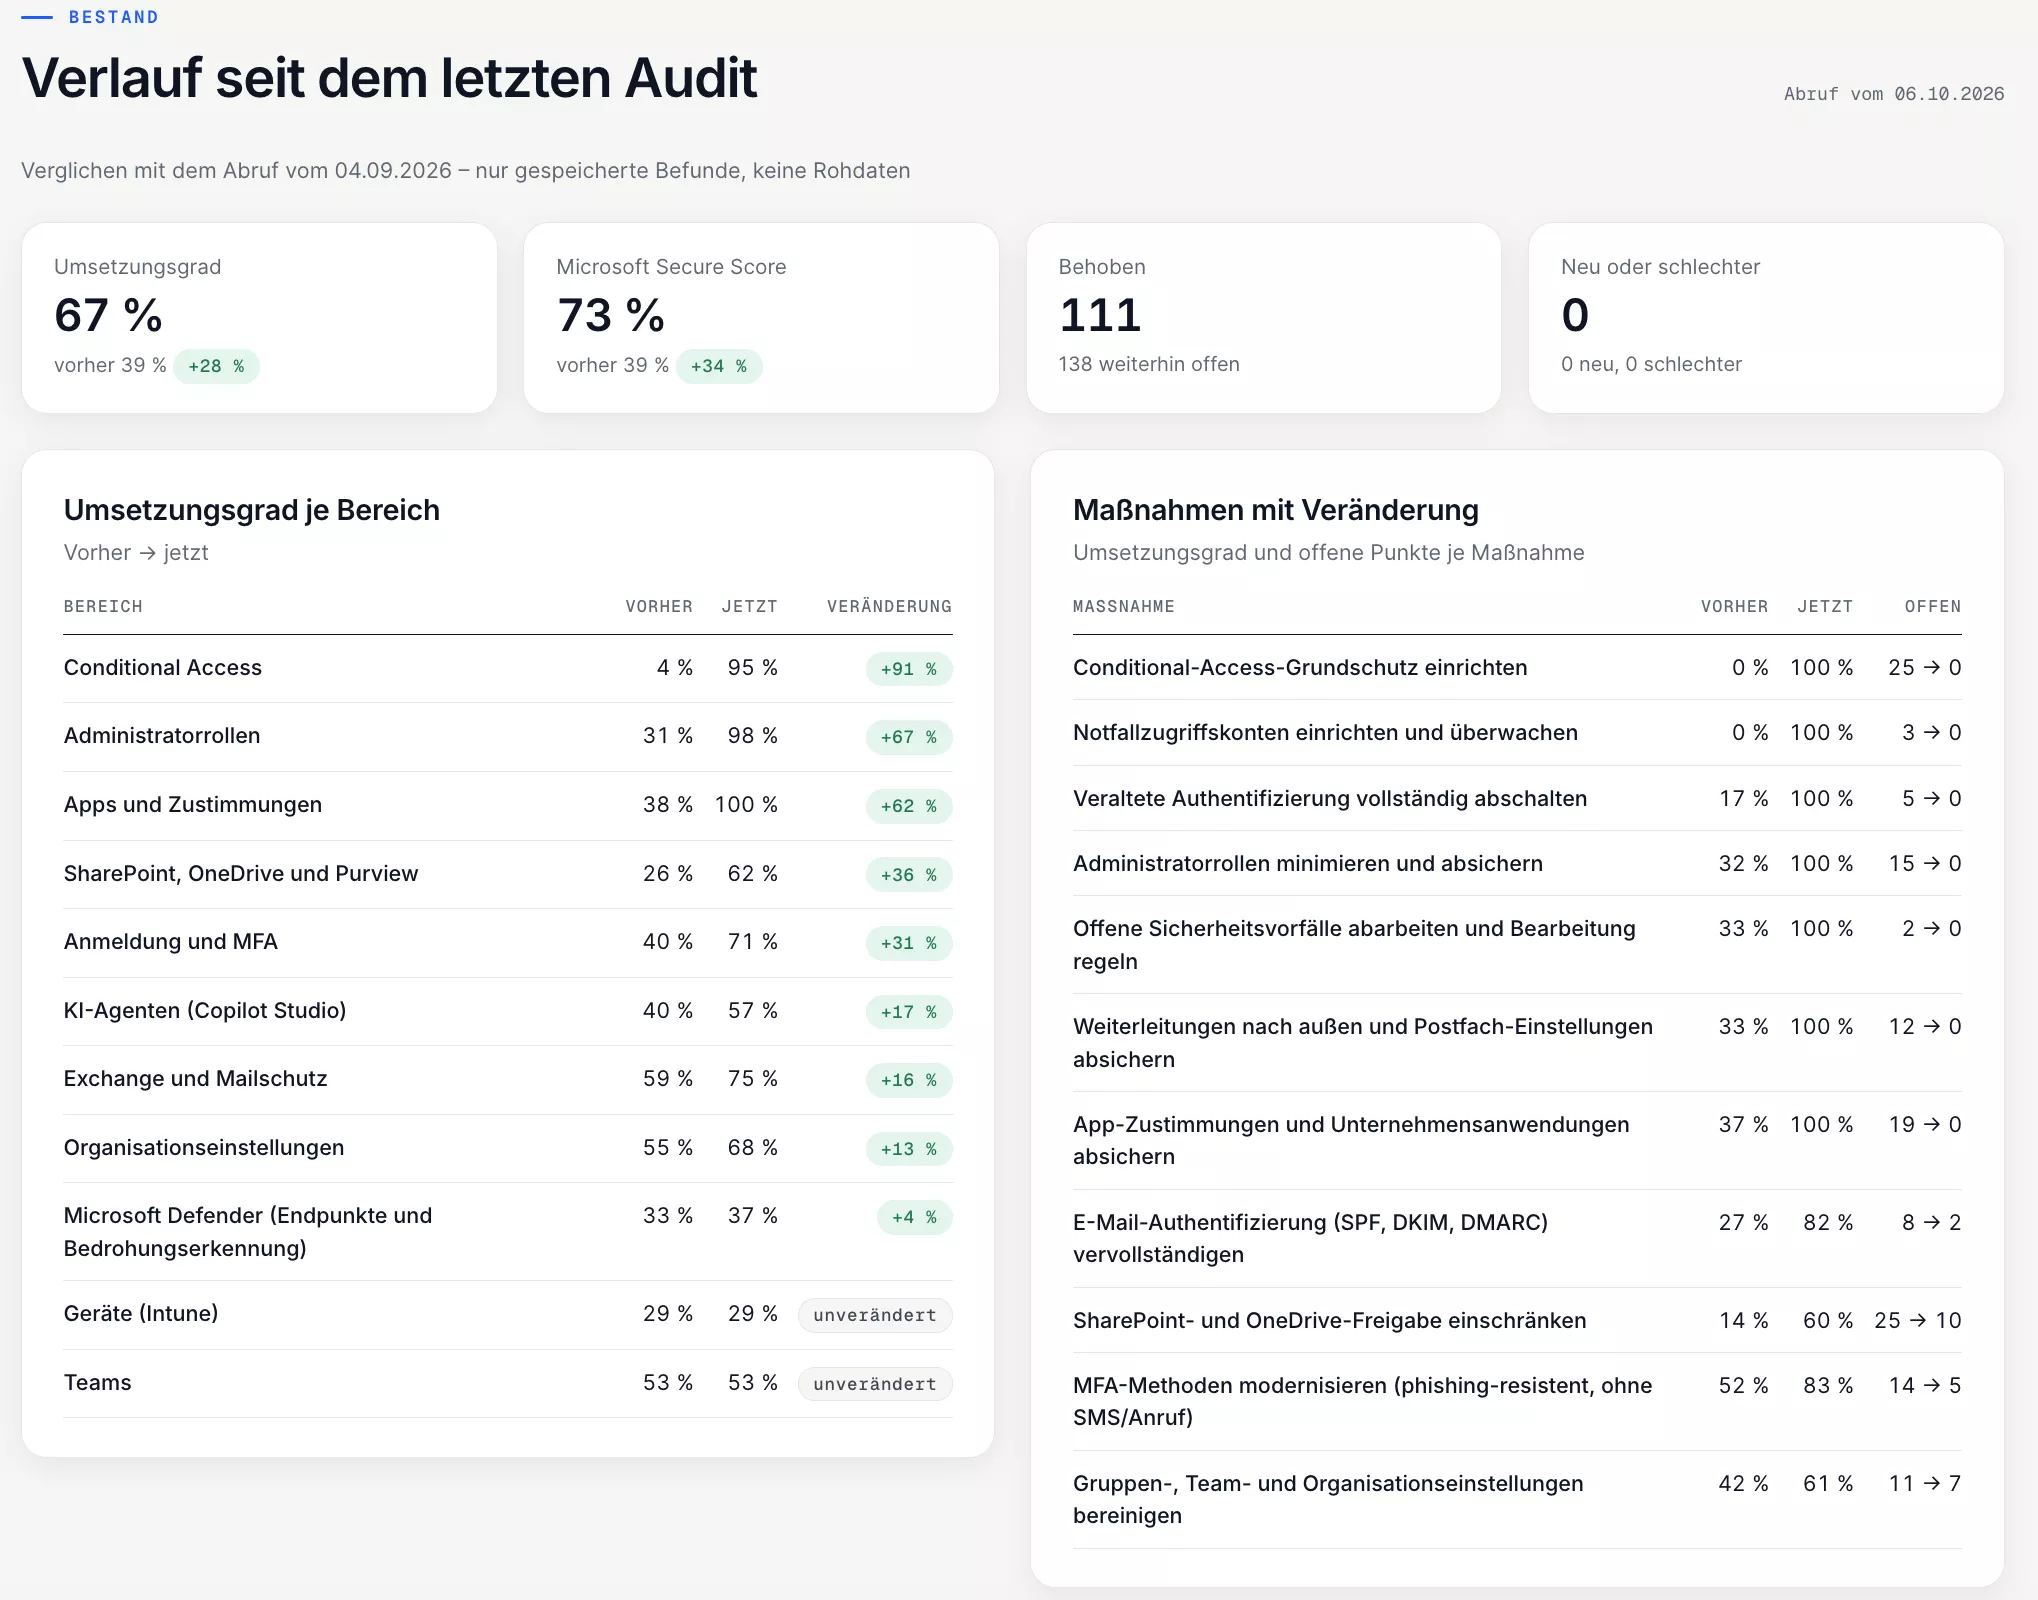
Verlauf vorher/nachher · Beispielauswertung (Demokunde), keine Kundenreferenz
Was in Ihrem Tenant passiert und was nicht.
Ein Audit braucht Vertrauen. Deshalb ist jeder Zugriff begrenzt, dokumentiert und für Ihre IT überprüfbar.
-
01
Nur Leserechte
Die Audit-App bekommt ausschließlich Leserechte. Auf Inhalte von Postfächern, Dateien und Chats greift sie nicht zu.
-
02
Zugang zeitlich begrenzt
Ihr Administrator gibt den Zugang frei. Nach Abschluss entferne ich Zertifikat und Rolle und sperre die App. Wie lange der Zugang offen ist, steht vorher im Berechtigungsnachweis.
-
03
Berechtigungsnachweis
Er liegt dem Auftrag bei, Sie haben ihn also vor der Freigabe: jede Berechtigung, wofür ich sie brauche und wie lange der Zugang offen ist.
-
04
Zugriffsprotokoll und Schreibschutz
Jeder Schritt steht im Protokoll. Ein mehrfacher technischer Schreibschutz verhindert, dass im Tenant etwas verändert wird.
Sie sehen jede Berechtigung, bevor ich sie nutze.
Der Berechtigungsnachweis liegt dem Auftrag bei und listet jedes Recht der Audit-App, den Zweck und wie lange der Zugang offen ist. Nach Abschluss erhalten Sie den Nachweis, dass der Zugang beendet ist: beim Audit mit dem Zugriffsprotokoll, das jeden Schritt festhält, beim kostenlosen Check mit der Löschbestätigung.
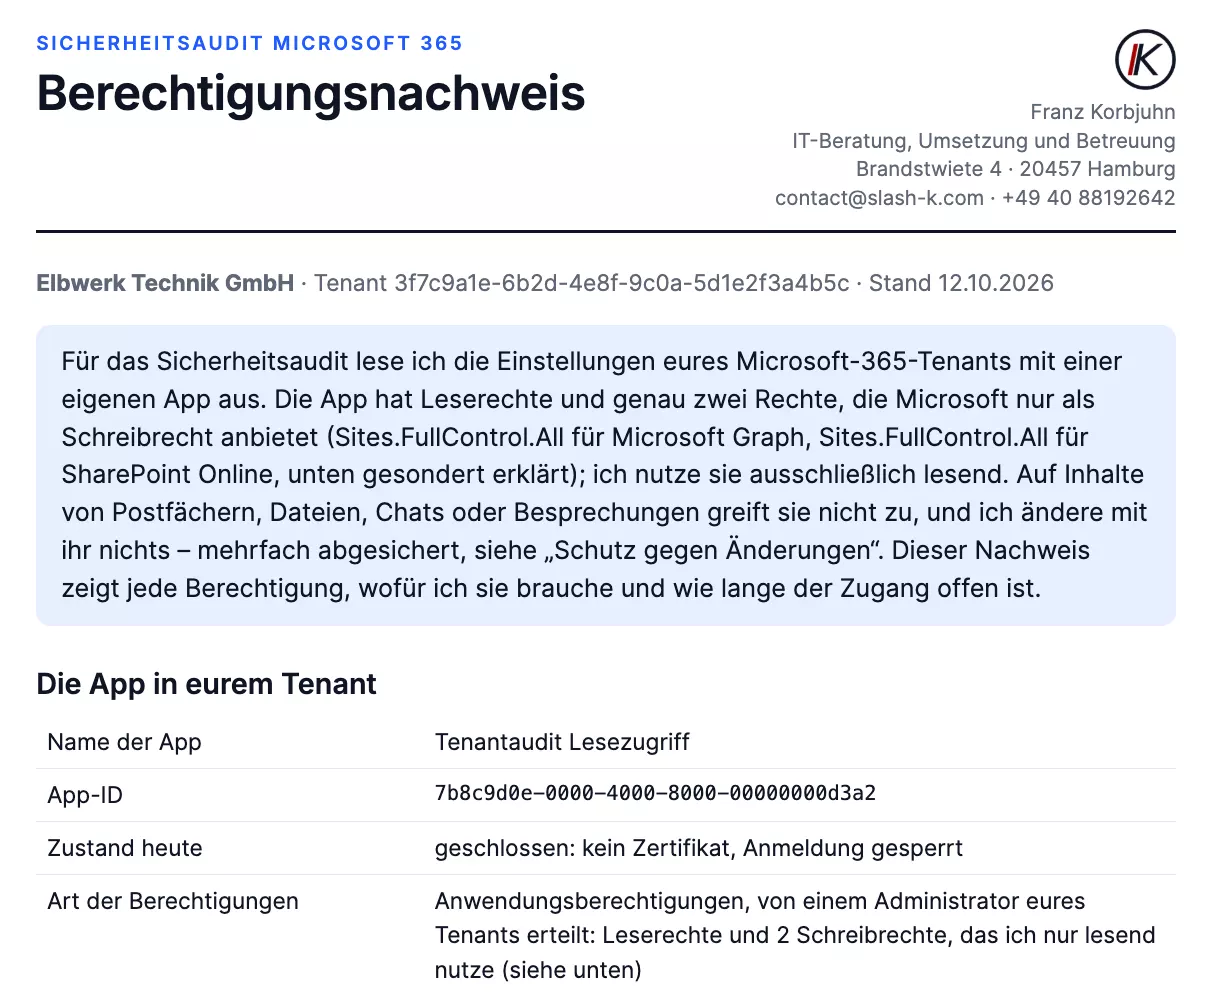
Berechtigungsnachweis · Beispieldaten
Erst einmal kostenlos sehen, wo Ihr Tenant steht.
Kurzer Auftrag online, Freigabe durch Ihre IT, Kurzbericht als PDF innerhalb von 24 Stunden – gerechnet ab der Freigabe durch Ihre IT.
Bezahlt, aber nicht genutzt.
Im vollständigen Audit werte ich außerdem Ihre Lizenzen aus: welche Sicherheitsfunktionen Sie bezahlen, aber nicht eingeschaltet haben, wo Lizenzen ungenutzt bleiben und ob Laufzeit und Abrechnungsmodell passen. Viele Maßnahmen lassen sich mit den vorhandenen Lizenzen umsetzen. Den Aufwand für Einrichtung und Prüfung vereinbaren wir gesondert.
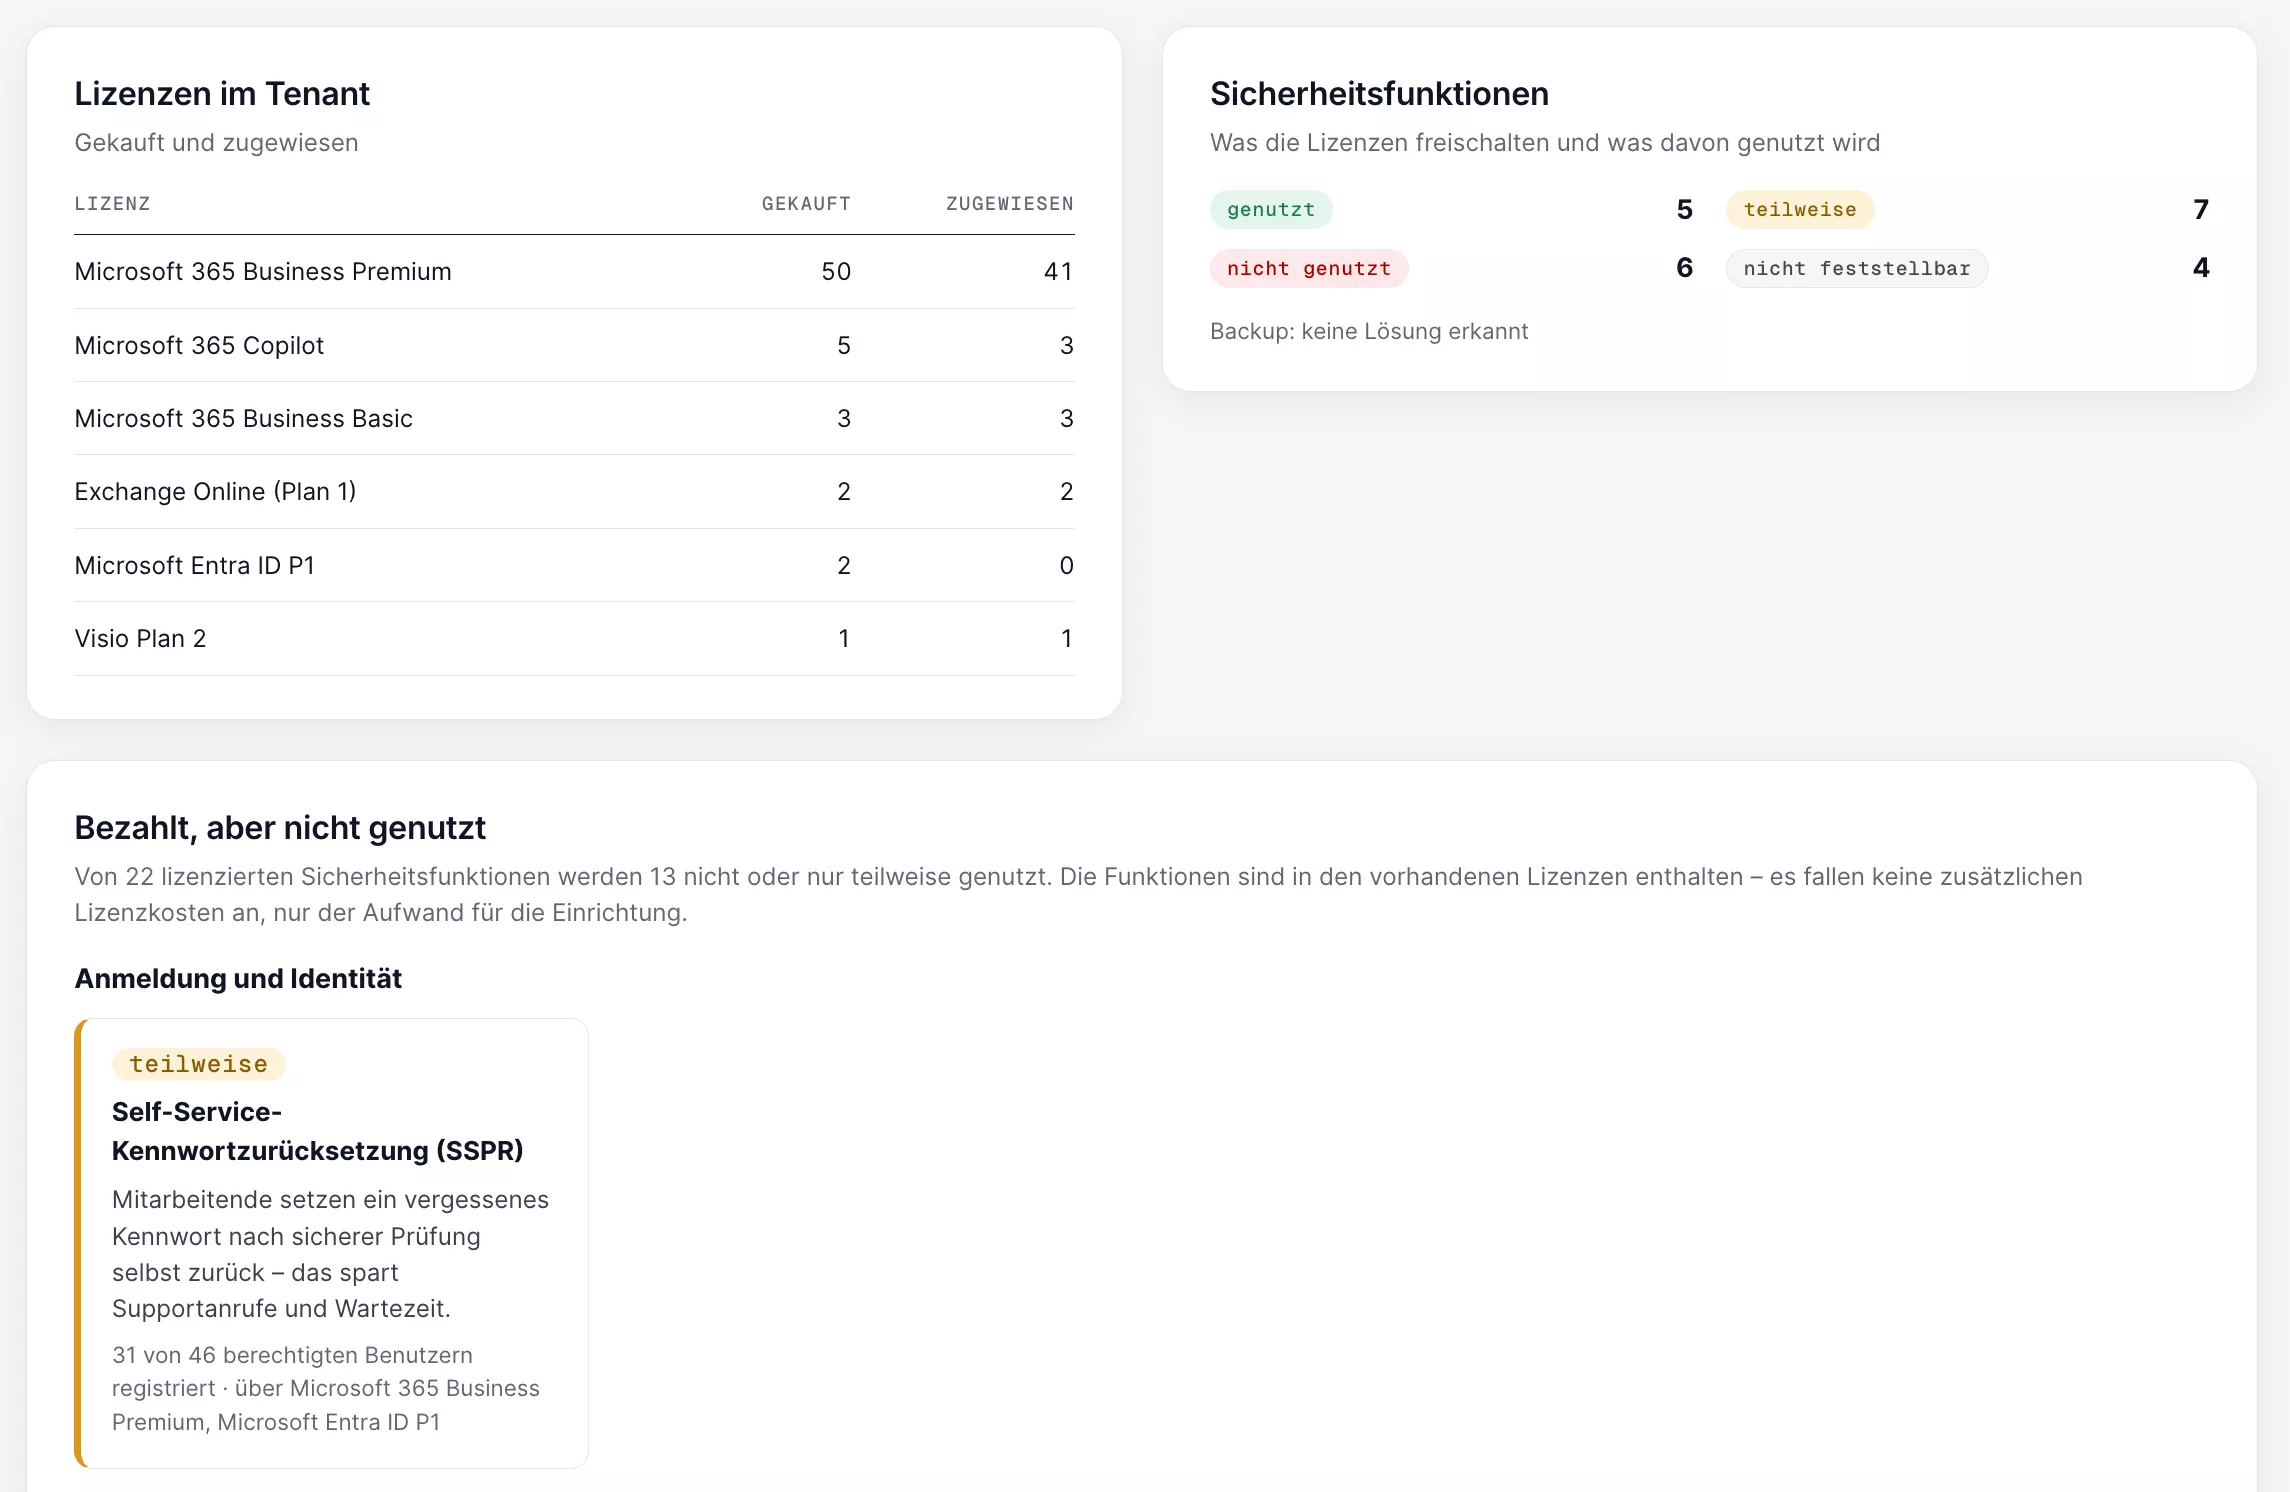
Lizenzen und Sicherheitsfunktionen · Beispieldaten
Fragen zum Audit.
Sie haben eine andere Frage? Schreiben Sie mir.
Einen kurzen PDF-Bericht zum Umsetzungsstand und zu den wichtigsten Auffälligkeiten Ihrer Microsoft-365-Umgebung. Lösungswege und Aufwandsschätzung gehören zum separat beauftragten vollständigen Audit. Der Check kostet nichts; ob Sie danach das Audit beauftragen, entscheiden Sie in Ruhe.
Einen Kurzauftrag, den Sie online unterschreiben, und die Freigabe durch Ihre IT: Ein globaler Administrator erteilt einen reinen Lesezugriff. Welche Berechtigungen das sind, steht vorher im Berechtigungsnachweis.
Nein. Ich nutze einen Zugang mit reinen Leserechten, ein mehrfacher technischer Schreibschutz verhindert Änderungen. Angelegt wird nur die Audit-App selbst, nach Abschluss entferne ich den Zugang wieder. Die Zugriffe bleiben in Ihrem Tenant nachvollziehbar.
Nein. Das Audit prüft die Einstellungen Ihres Microsoft-365-Tenants. Penetrationstests übernehmen spezialisierte Partner, die ich bei Bedarf ins Projekt hole.
Ja. Geprüft wird, was Ihre Lizenzen enthalten. Die Lizenzauswertung zeigt außerdem, ob ein Wechsel sinnvoll ist und was er an Schutz bringen würde.
Wenn Sie den Stand regelmäßig prüfen lassen möchten, vereinbaren wir das im Rahmen der IT-Betreuung. Dann kommt jeden Monat ein Sicherheitsbericht ins Kundenportal, und Veränderungen im Tenant fallen früh auf.
Ergebnis, Präsentation und Lizenzen an einem Ort.
Im Kundenportal finden Sie die Auswertung, die Präsentation aus unserem Termin als PDF, die Arbeitsliste für Ihre IT und den Stand Ihrer Lizenzen. Auf Wunsch kommt jeden Monat ein aktueller Sicherheitsbericht dazu.
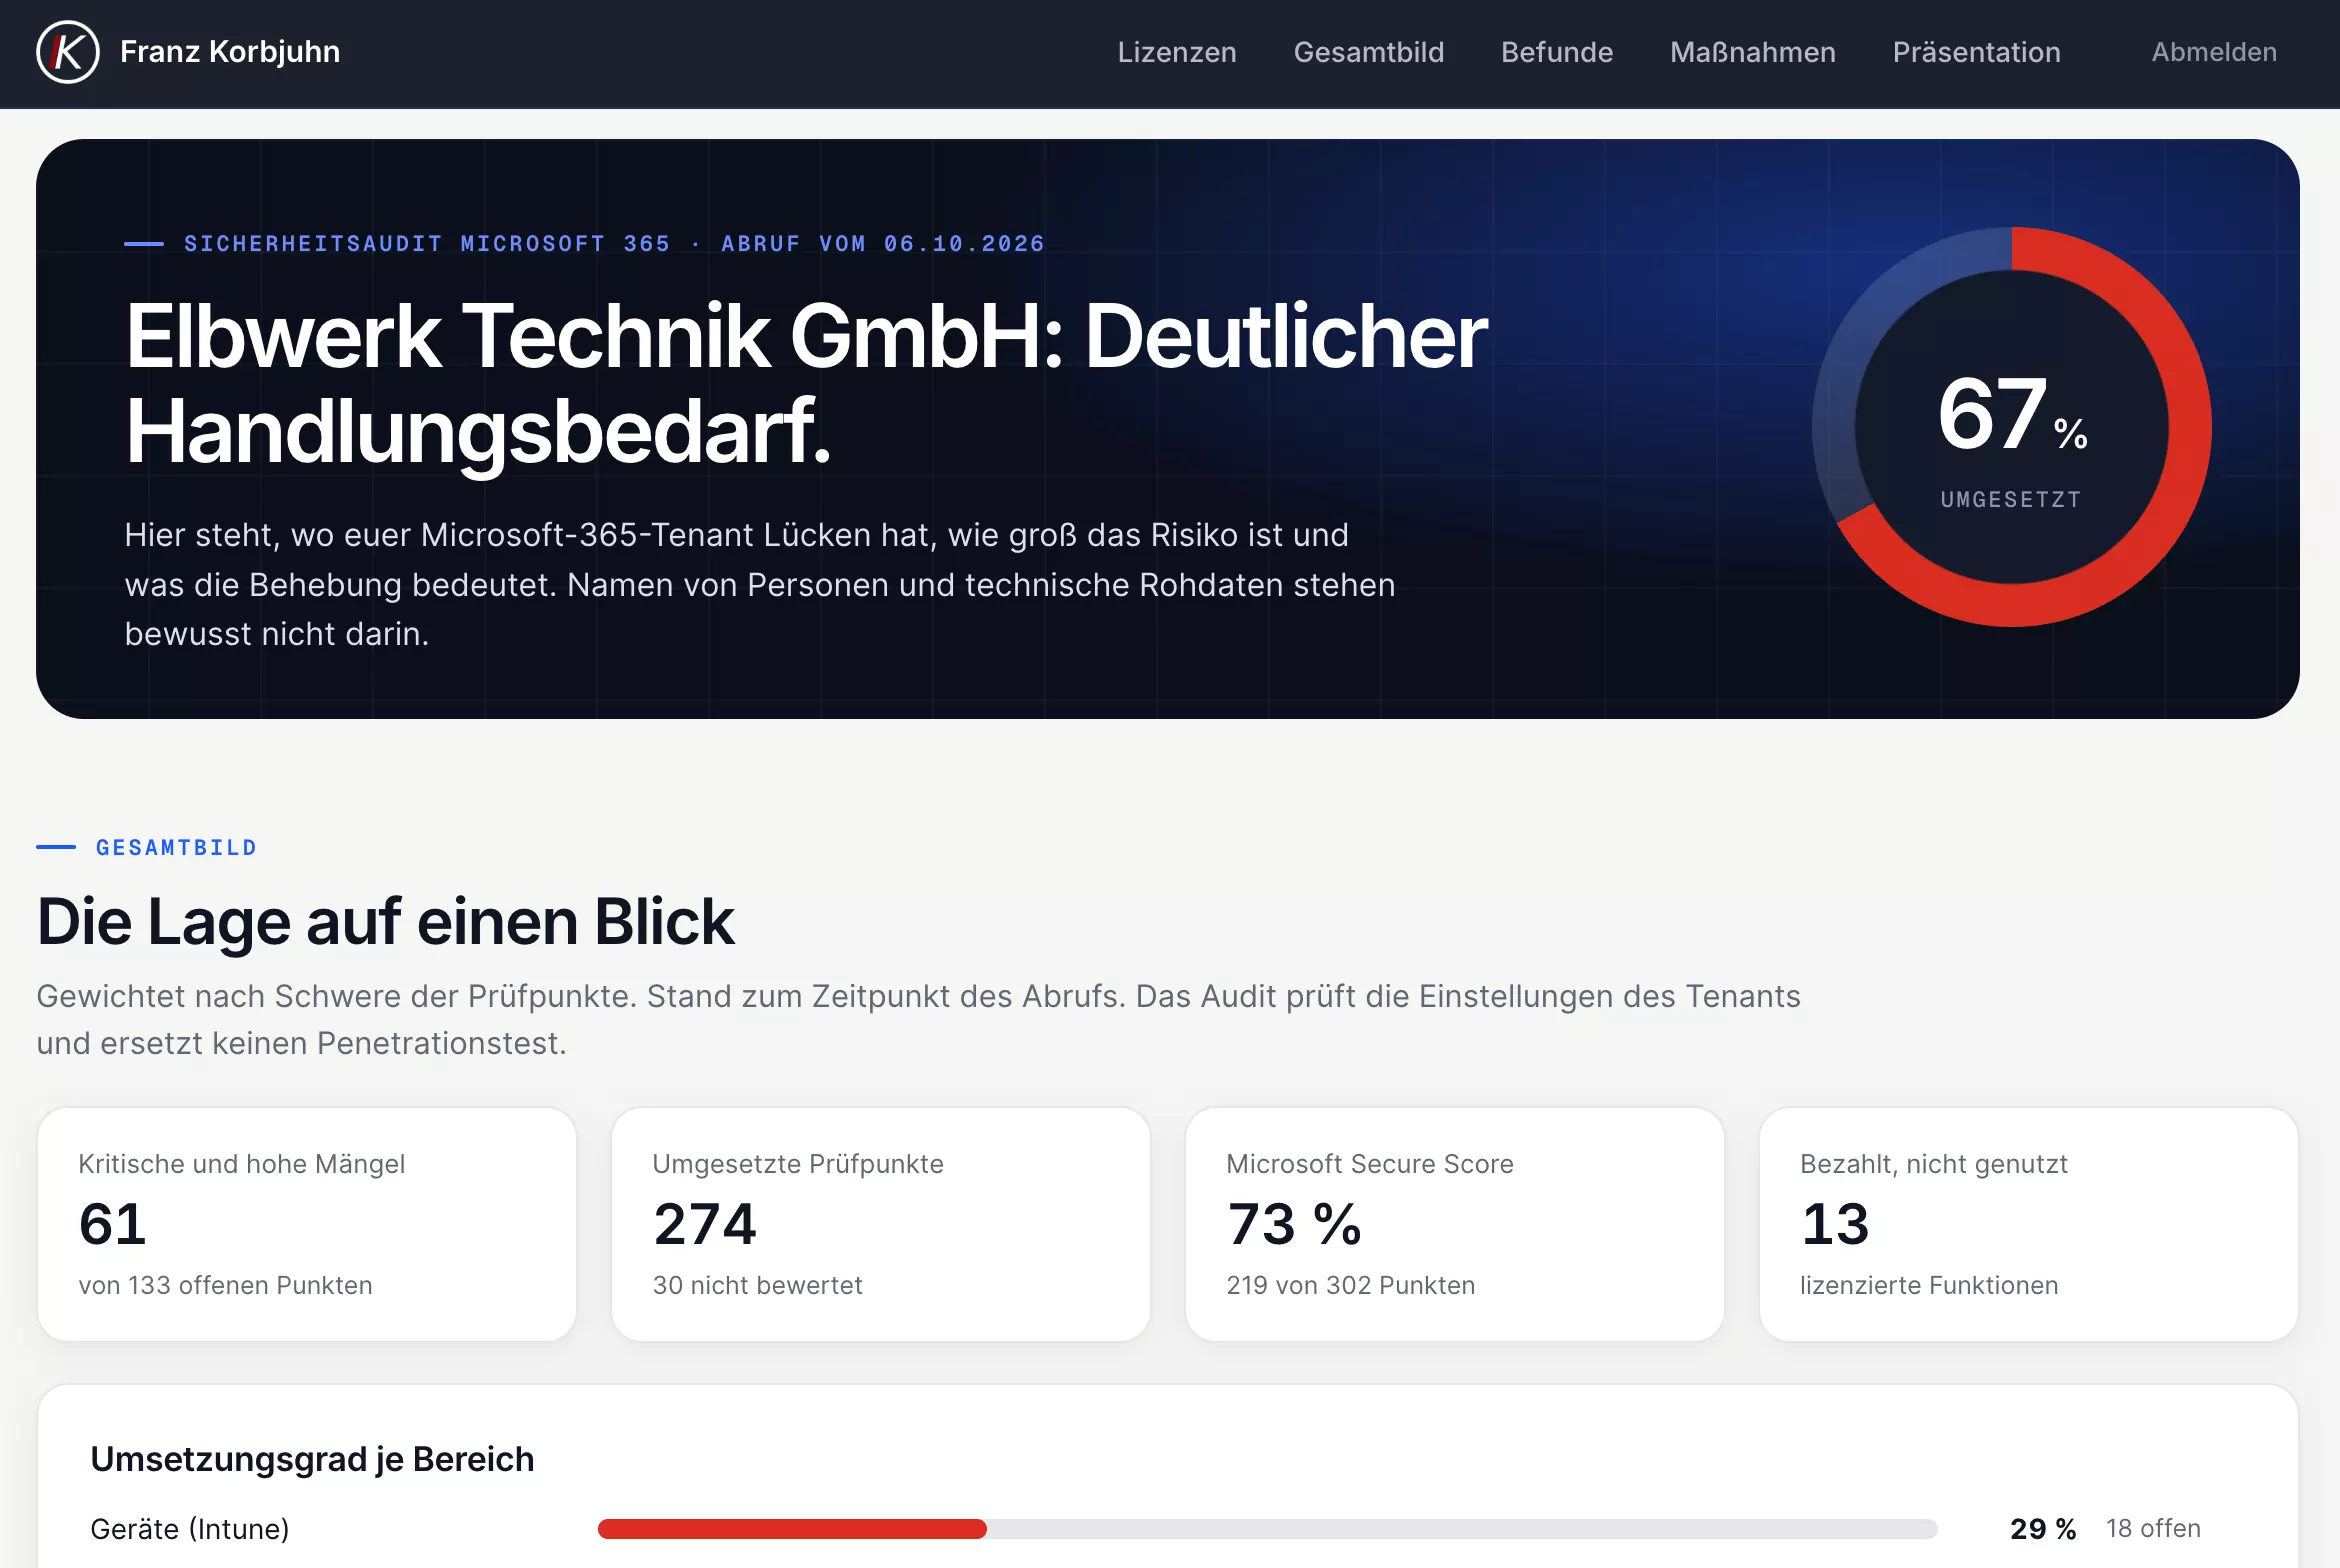
Sicherheitsaudit im Kundenportal · Beispieldaten
Möchten Sie wissen, wo Ihre Microsoft-365-Umgebung steht?
Fordern Sie den kostenlosen Check an. Sie erhalten eine erste Einschätzung als PDF, persönlich von mir, und entscheiden danach, ob Sie die Befunde im vollständigen Audit genauer untersuchen lassen.