Microsoft-365-Audit: Sicherheitseinstellungen und Lizenzen überprüfen
Rund 500 Prüfpunkte in zwölf Bereichen: was ein Microsoft-365-Audit prüft, welche Befunde fast immer auftauchen, was es bei den Lizenzen bringt und wie daraus ein Maßnahmenplan entsteht.
Ein Microsoft-365-Tenant wird einmal eingerichtet und danach selten wieder grundsätzlich geprüft. Lizenzen werden nachgekauft, wenn jemand neu anfängt, und laufen weiter, wenn jemand geht. Sicherheitsfunktionen sind bezahlt, aber nie eingeschaltet. Ein Audit schaut auf beides: wie sicher der Tenant eingestellt ist und ob die Lizenzen zu dem passen, was tatsächlich genutzt wird.
Ich prüfe Microsoft-365-Umgebungen anhand von rund 500 Prüfpunkten in zwölf Bereichen. Hier beschreibe ich, was dabei geprüft wird, welche Befunde fast immer auftauchen, was Sie aus den Ergebnissen ableiten können und wie daraus ein Maßnahmenplan entsteht.
Was bei einem Microsoft-365-Audit geprüft wird
Für die Prüfung lese ich die Einstellungen Ihres Tenants aus, ausschließlich lesend und über einen Zugang, der direkt nach dem Abruf wieder geschlossen wird. Verändert wird dabei nichts. Geprüft wird gegen anerkannte Regelwerke: den CIS Microsoft 365 Foundations Benchmark, die Empfehlungen der US-Behörde CISA (SCuBA), den Microsoft Secure Score, die Intune-Sicherheitsbaselines und das Zero-Trust-Modell von Microsoft.
Die zwölf Bereiche im Einzelnen:
- Anmeldung und MFA: Haben alle Konten einen zweiten Faktor, sind veraltete Anmeldeverfahren abgeschaltet?
- Conditional Access: Welche Regeln gelten, welche Ausnahmen gibt es, gibt es Notfallkonten?
- Administratorrollen: Wie viele globale Administratoren gibt es, und haben sie ihre Rechte dauerhaft oder nur bei Bedarf?
- Exchange und Mailschutz: SPF, DKIM und DMARC, Weiterleitungen nach außen, Schutz vor Phishing.
- SharePoint, OneDrive und Purview: Freigaben nach außen, Gastzugriff, Aufbewahrung.
- Teams, Geräte (Intune), Microsoft Defender, Apps und Zustimmungen, KI und Copilot, Organisationseinstellungen und Backup.
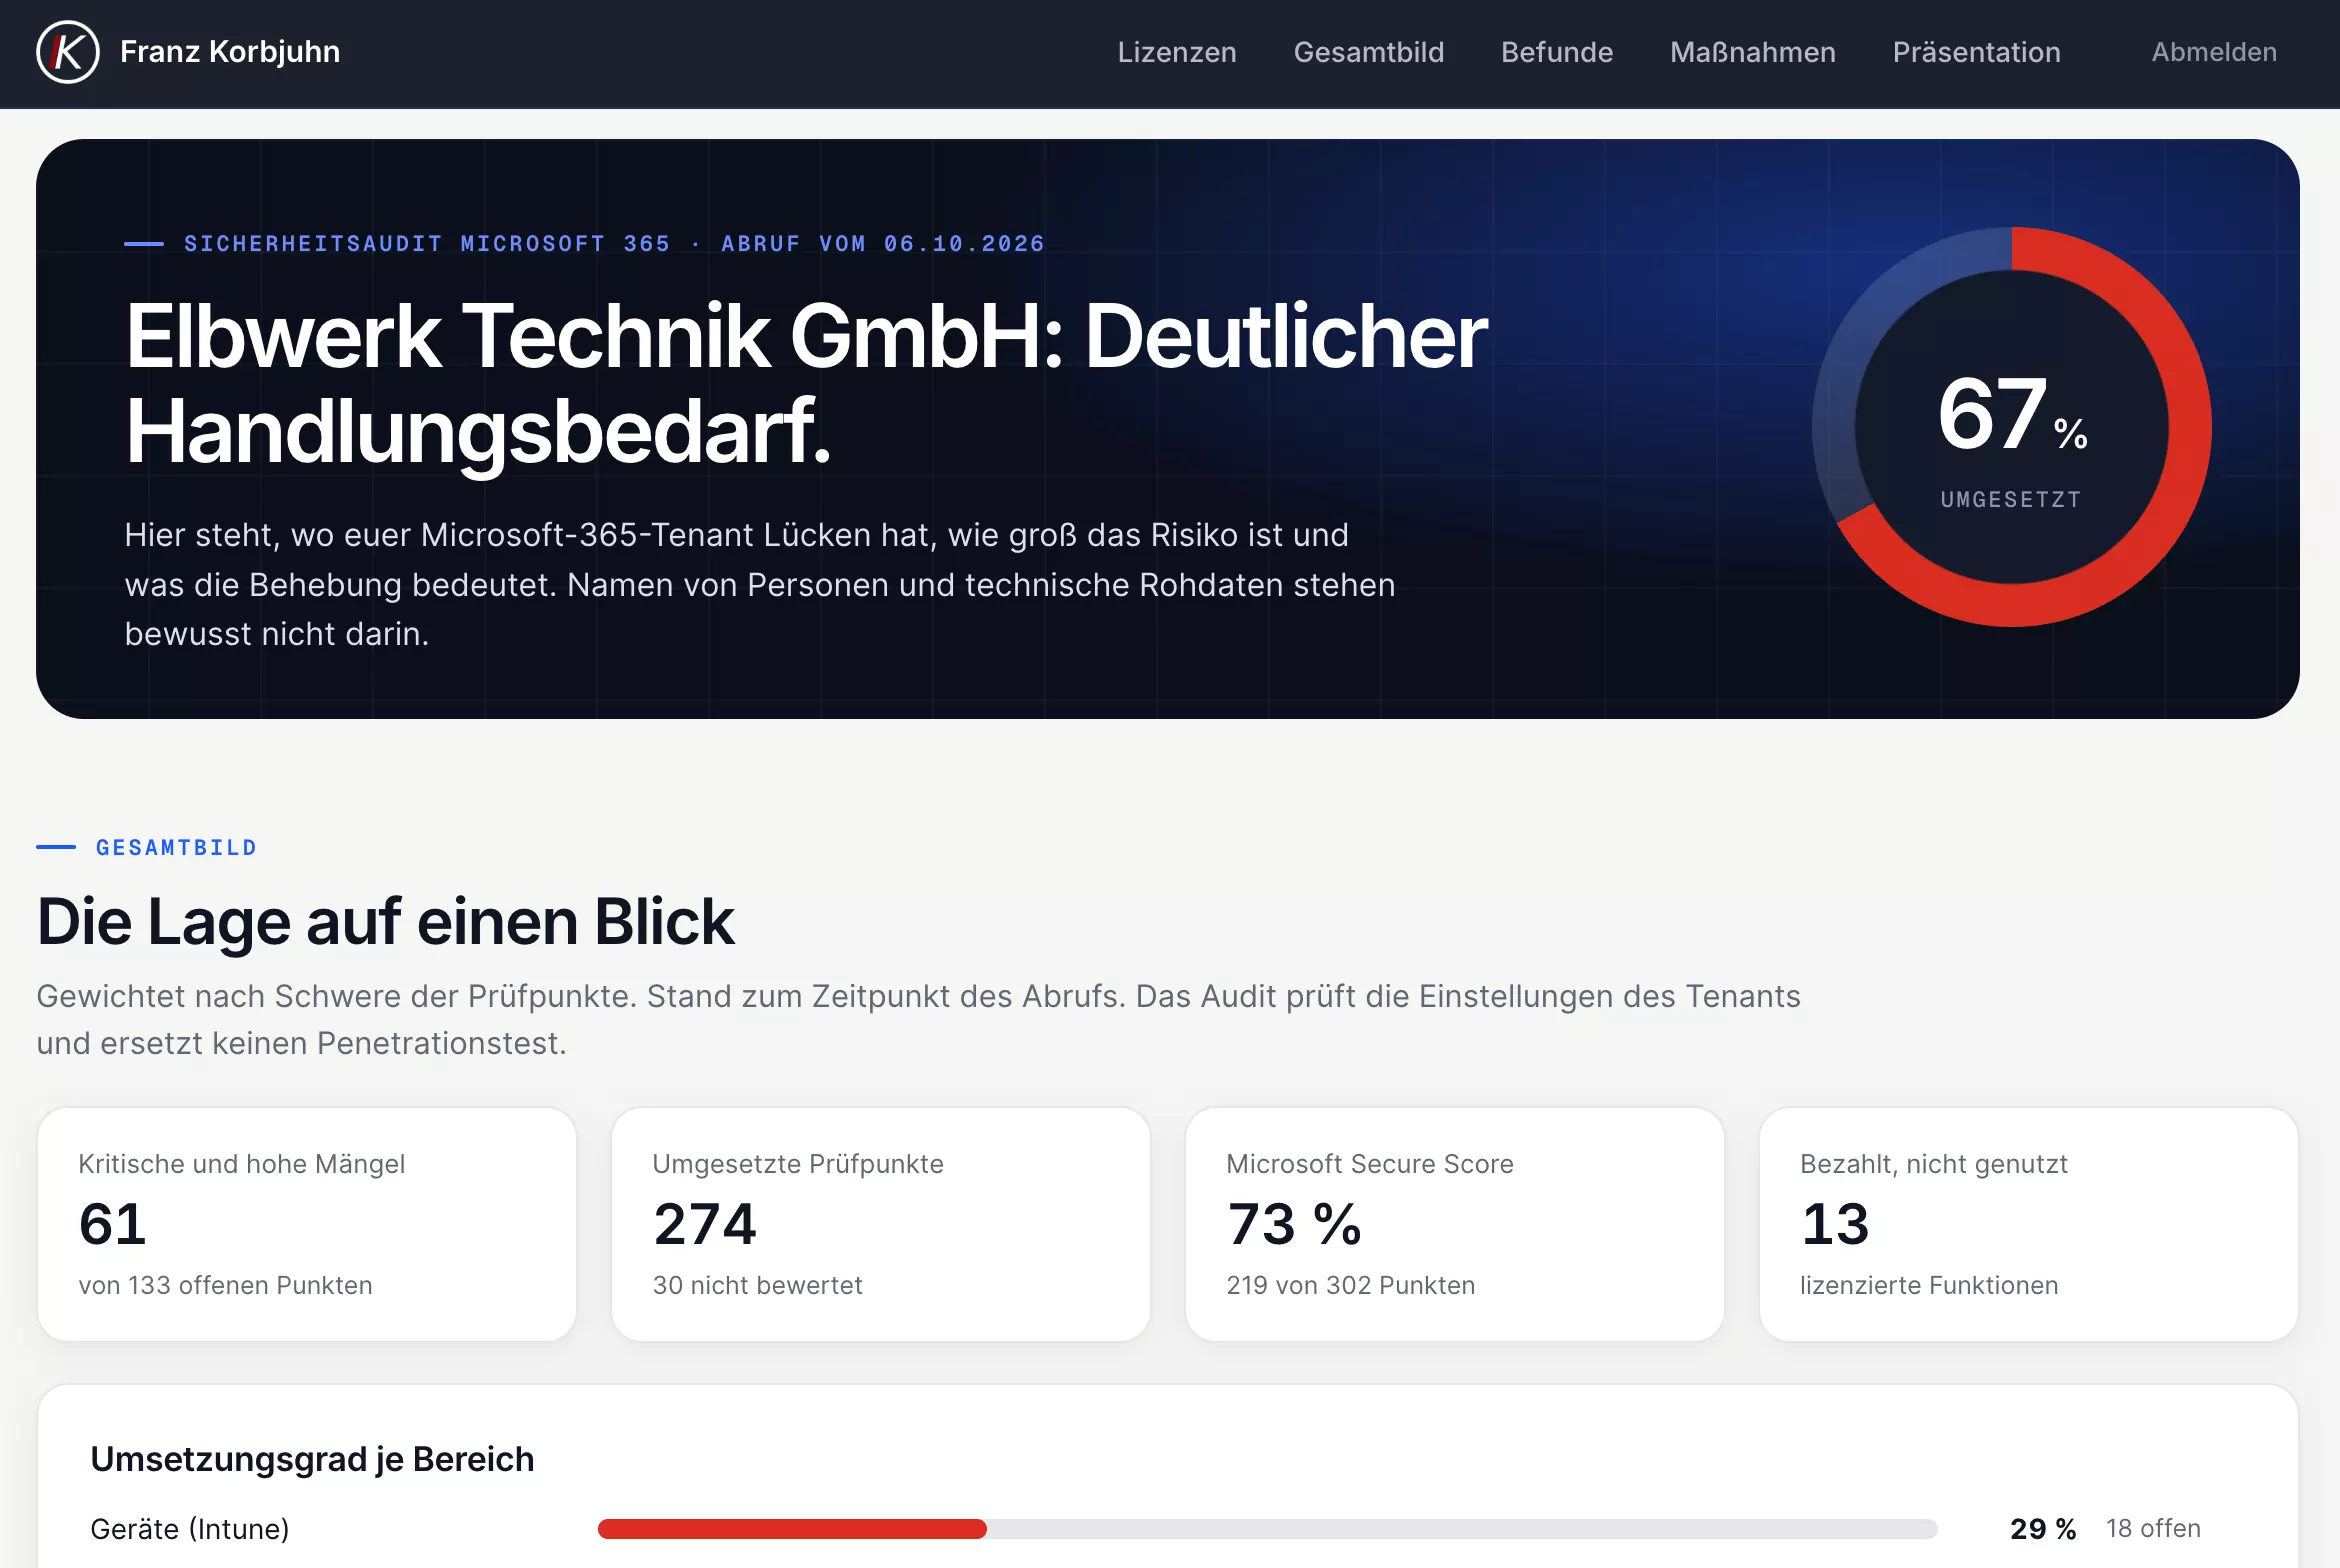
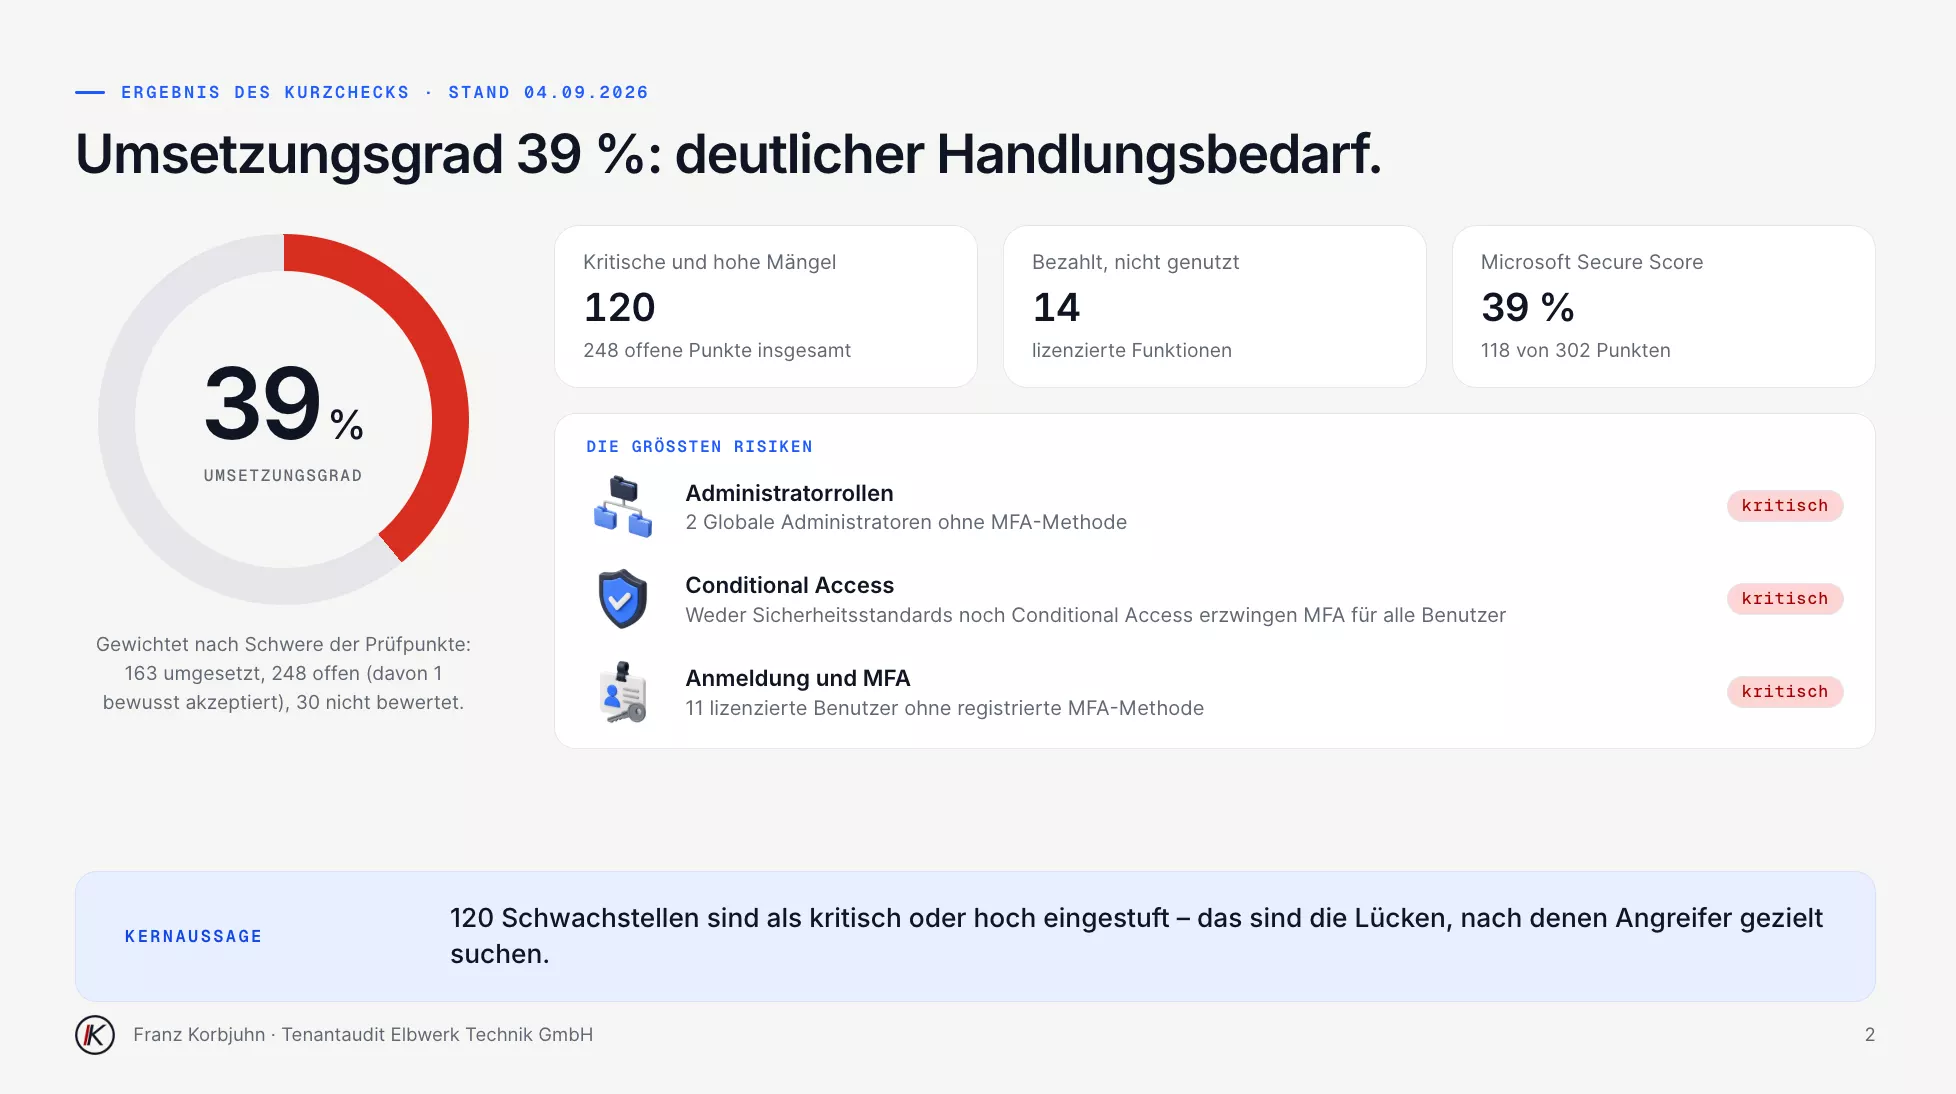
Welche Punkte zählen, hängt von der Lizenzierung ab. Wer kein Intune lizenziert hat, wird nicht an Intune-Regeln gemessen. Das Ergebnis ist ein Umsetzungsgrad je Bereich: der Anteil der anwendbaren Prüfpunkte, die umgesetzt sind, gewichtet nach der Schwere der Befunde, und zu jedem offenen Punkt eine Erklärung in Alltagssprache: was das Risiko ist und was die Behebung für das Unternehmen bedeutet.
Was ich fast immer finde
Wenn ich einen Tenant zum ersten Mal prüfe, wiederholen sich die Befunde. MFA ist nur teilweise aktiv. Einzelne Konten haben dauerhaft globale Adminrechte und werden im Alltag genutzt. Ausgeschiedene Mitarbeitende haben noch aktive oder lizenzierte Konten. Freigaben per „Jeder mit dem Link“ laufen unkontrolliert, und ein Backup über den Papierkorb hinaus fehlt.
Der häufigste Grund dafür ist kein Versäumnis, sondern die Standardkonfiguration. Microsoft liefert die Sicherheitsfunktionen mit, schaltet sie aber nicht für Ihr Unternehmen scharf. Conditional Access, Privileged Identity Management oder Regeln zur Verringerung der Angriffsfläche müssen einmal auf die Gegebenheiten des Unternehmens eingestellt werden. Security Defaults sind ein Anfang, reichen dafür aber nicht aus.
Was das Microsoft-365-Audit bei den Lizenzen bringt
Sicherheit und Lizenzen lassen sich nicht getrennt betrachten. Welche Schutzfunktionen zur Verfügung stehen, entscheidet die Lizenz, und was eine Lizenz kostet, lohnt sich nur, wenn ihre Funktionen auch genutzt werden. Im Audit werte ich deshalb immer beides aus.
Bezahlt, aber nicht eingeschaltet
Jede Lizenz besteht aus einzelnen Diensten, die Microsoft im Tenant aufführt. Daraus ergibt sich, welche Sicherheitsfunktionen Sie bereits bezahlen. Das Audit gleicht diese Liste mit der Konfiguration ab und zeigt, welche davon nicht oder nur teilweise genutzt werden, sortiert nach Schutzziel statt nach Lizenzname. Häufig ist ein großer Teil des Schutzes längst lizenziert. Welche Funktionen in Business Premium besonders oft brachliegen, beschreibe ich im Artikel Business Premium: bezahlt, aber nicht eingeschaltet.
Ungenutzte Lizenzen und unpassende Laufzeiten
Daneben zeigt der Abgleich, wie viele Lizenzen gekauft und wie viele tatsächlich zugewiesen sind. Freie Lizenzen sind nicht immer ein Fehler, ein kleiner Puffer für neue Mitarbeitende ist sinnvoll. Lizenzen für Konten, die niemand mehr nutzt, sind es schon.
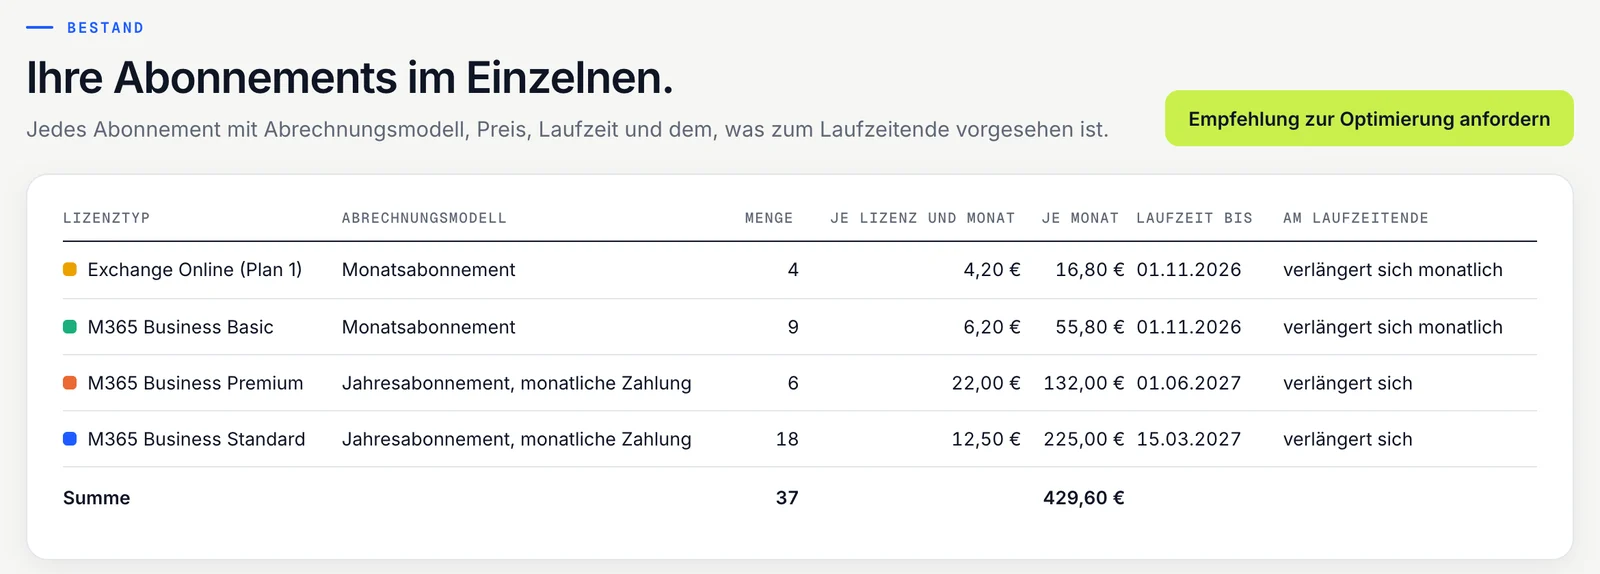
Ebenso wichtig ist das Abrechnungsmodell. Seit der Umstellung auf das New Commerce Experience kostet eine Lizenz mit monatlicher Laufzeit rund 20 Prozent mehr als dieselbe Lizenz mit Jahreslaufzeit und jährlicher Vorauszahlung. Für einen festen Stamm an Mitarbeitenden ist die Jahreslaufzeit fast immer günstiger. Monatliche Lizenzen lohnen sich dort, wo die Zahl der Nutzer tatsächlich schwankt. Dazu kommen Preisänderungen: Bei der Microsoft 365 Preiserhöhung zum 1. Juli 2026 greift der neue Preis erst mit der Verlängerung, und genau dieser Termin ist der richtige Zeitpunkt, den Bestand neu zu ordnen.
Die passende Lizenz statt der größten
Viele Unternehmen arbeiten noch mit Business Basic oder Business Standard. Beide bringen für heutige Anforderungen zu wenige Sicherheitsfunktionen mit: kein Conditional Access, keine Geräteverwaltung mit Intune, kein Endpoint-Schutz mit Erkennung und Reaktion. Mit Business Premium für die Belegschaft und Zusatzlizenzen wie Entra ID P1 oder P2 für die IT-Abteilung lässt sich in den meisten Unternehmen unter 300 Nutzern sehr viel erreichen. E3 oder E5 sind dafür selten nötig. Ich empfehle nicht automatisch die größere Lizenz, sondern die, deren Funktionen Sie auch einsetzen.
Lizenzen und Einrichtung aufeinander abstimmen
Lizenzen werden oft dort gekauft, wo es am schnellsten geht: direkt bei Microsoft mit Kreditkarte, beim Systemhaus, das die Hardware geliefert hat, oder über einen Onlinehändler. Dann sieht oft niemand gleichzeitig, was die Lizenzen kosten und ob ihre Funktionen eingerichtet sind. Wenn ich Lizenzen und Einrichtung gemeinsam betreue, kann ich beides aufeinander abstimmen. Eine Prüfung ist auch bei anderweitig bezogenen Lizenzen möglich.
Ich bin Microsoft-Partner und beziehe Lizenzen für meine Kunden über das Cloud-Solution-Provider-Programm (CSP). Wenn Sie Ihre Lizenzen über mich beziehen, haben Sie davon vor allem drei Dinge:
- Einen ständigen Überblick. Auf Wunsch erhalten Sie einen Zugang zum Kundenportal. Dort sehen Sie Ihren Lizenzbestand, die laufenden Kosten je Monat und die voraussichtlichen Kosten für das Jahr. Jedes Abonnement ist eine eigene Position, auf Wunsch mit einem Vermerk zu Projekt oder Kostenstelle.
- Handlungsempfehlungen statt Rechnungen. Ich sehe Verlängerungen und Preisänderungen, bevor sie wirksam werden, und gleiche den Bestand mit der tatsächlichen Nutzung ab. Wenn sich ein Wechsel des Abrechnungsmodells, eine andere Lizenz oder das Kündigen ungenutzter Lizenzen lohnt, spreche ich Sie an. Über das Portal können Sie jederzeit selbst eine Empfehlung anfordern.
- Einen Ansprechpartner, der beides kennt. Ich kenne Ihre Lizenzen und Ihre Konfiguration. Bringt eine neue Lizenz eine Funktion mit, spreche ich die Einrichtung mit Ihnen ab, statt sie ungenutzt mitlaufen zu lassen.
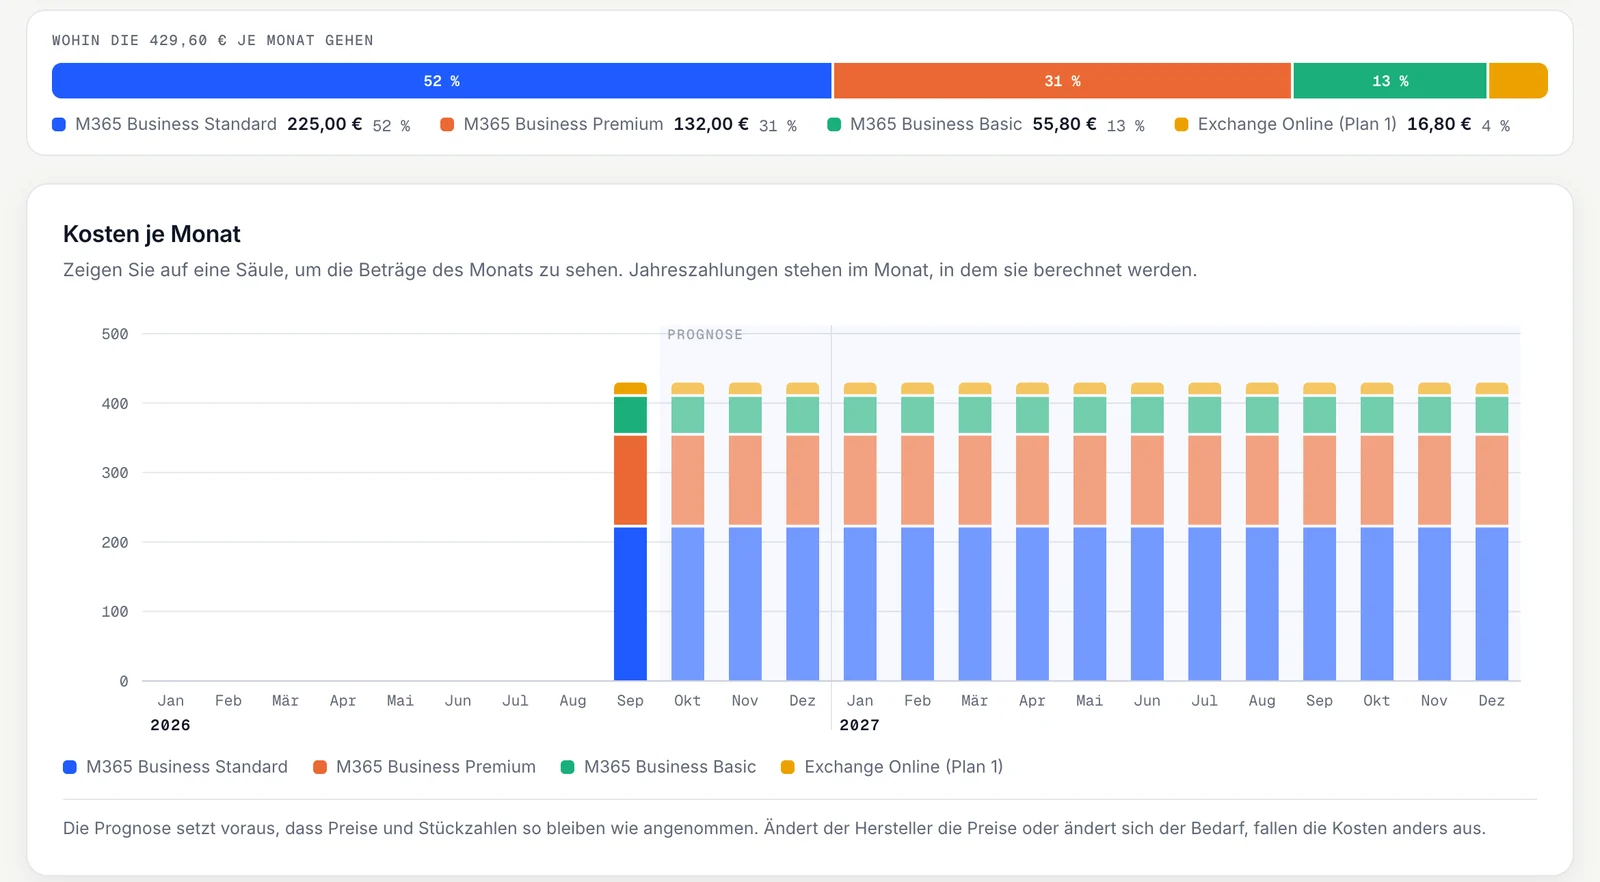
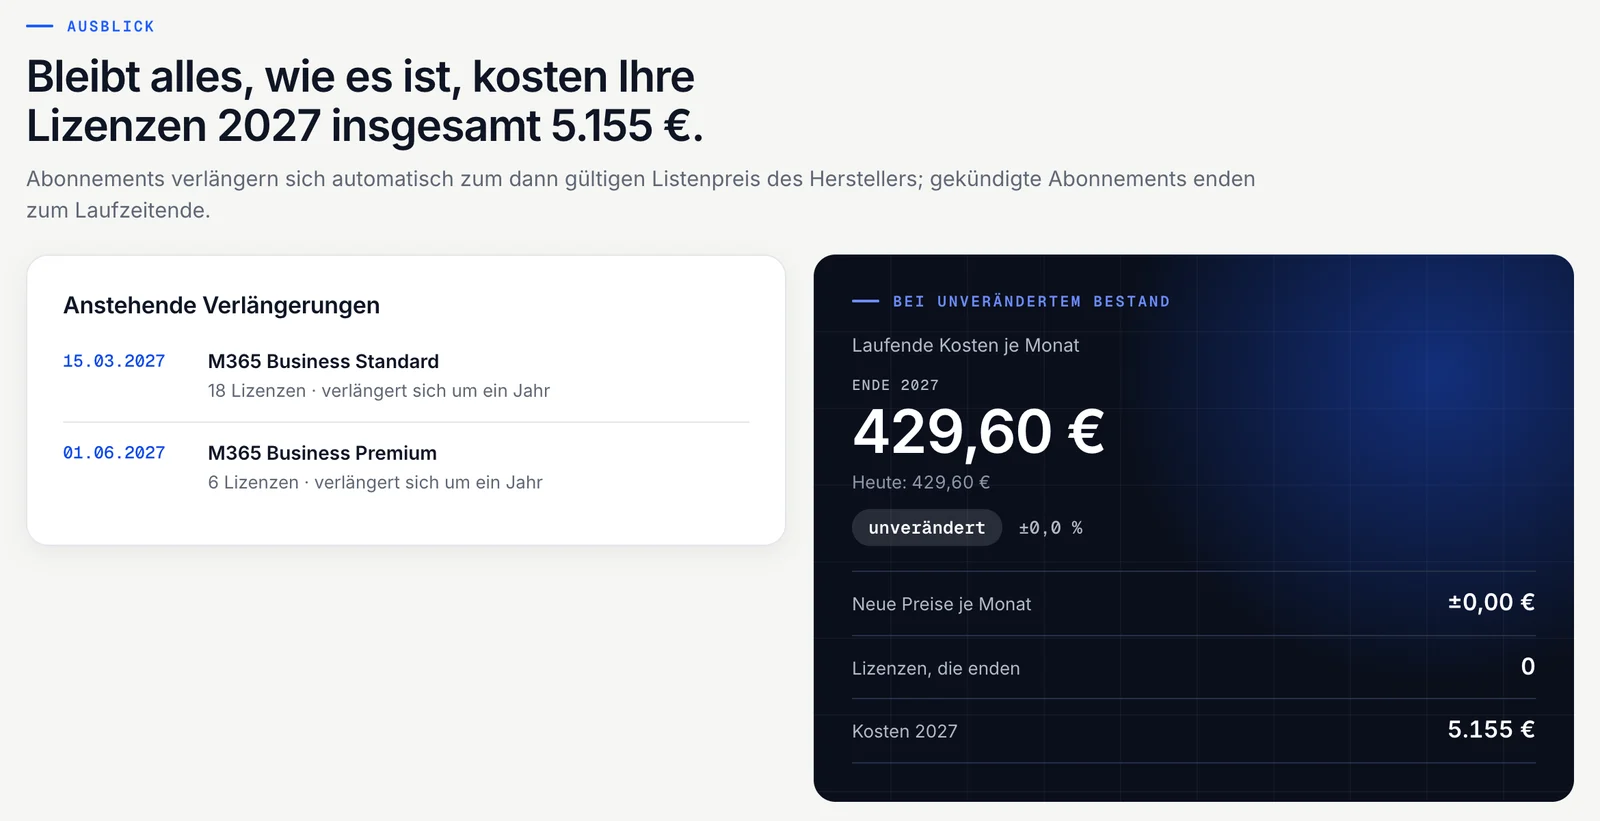
Wer seine Lizenzen über mich bezieht, bekommt die Auswertung nicht einmalig, sondern laufend. Auf Wunsch kommt als Teil der IT-Betreuung jeden Monat ein aktueller Sicherheitsbericht zum Tenant dazu.
So läuft es ab
- Kostenloser Check: Sie bestätigen einen kurzen Auftrag online, Ihre IT gibt einen reinen Lesezugriff frei. Innerhalb von 24 Stunden* erhalten Sie eine kurze Einschätzung als PDF: wie Ihr Tenant insgesamt dasteht, wo die größten Risiken liegen und was als Erstes zu tun wäre. Lösungswege und Aufwandsschätzung enthält der Kurzbericht nicht. *ab der Freigabe durch Ihre IT
- Vollständiges Audit: Alle Befunde mit Risiko, eine Präsentation für die Geschäftsführung und ein Maßnahmenplan in drei Phasen mit Aufwand und Reihenfolge, dazu die Auswertung Ihrer Lizenzen. Das Ergebnis finden Sie im Kundenportal.
- Umsetzung: Sie wird gesondert vereinbart. Sie entscheiden, was umgesetzt wird und wer es übernimmt: Ihre IT, ich oder beide gemeinsam. Spürbare Änderungen kündige ich vorher an. Nach jeder Phase prüfe ich im Tenant nach, ob die Maßnahmen greifen.
Umsetzungskonzept und Arbeitsliste
Für jede Maßnahme, die Sie freigeben, entsteht ein Umsetzungskonzept. Es beschreibt nicht allgemein, was zu tun ist, sondern was in Ihrem Tenant konkret zu tun ist: an welchen Domains, Richtlinien und Konten.
Dazu gibt es eine Arbeitsliste als Excel-Datei. Jeder Punkt nennt das betroffene Konto, Postfach, Gerät oder die betroffene Richtlinie mit Namen, sodass niemand erst nachsehen muss, worum es geht. Ihre IT kann die Liste filtern, Anmerkungen eintragen und den Fortschritt je Punkt festhalten. Setzen Sie selbst oder mit einem anderen Dienstleister um, lässt sich damit direkt arbeiten.
Gegenprüfung nach jeder Phase
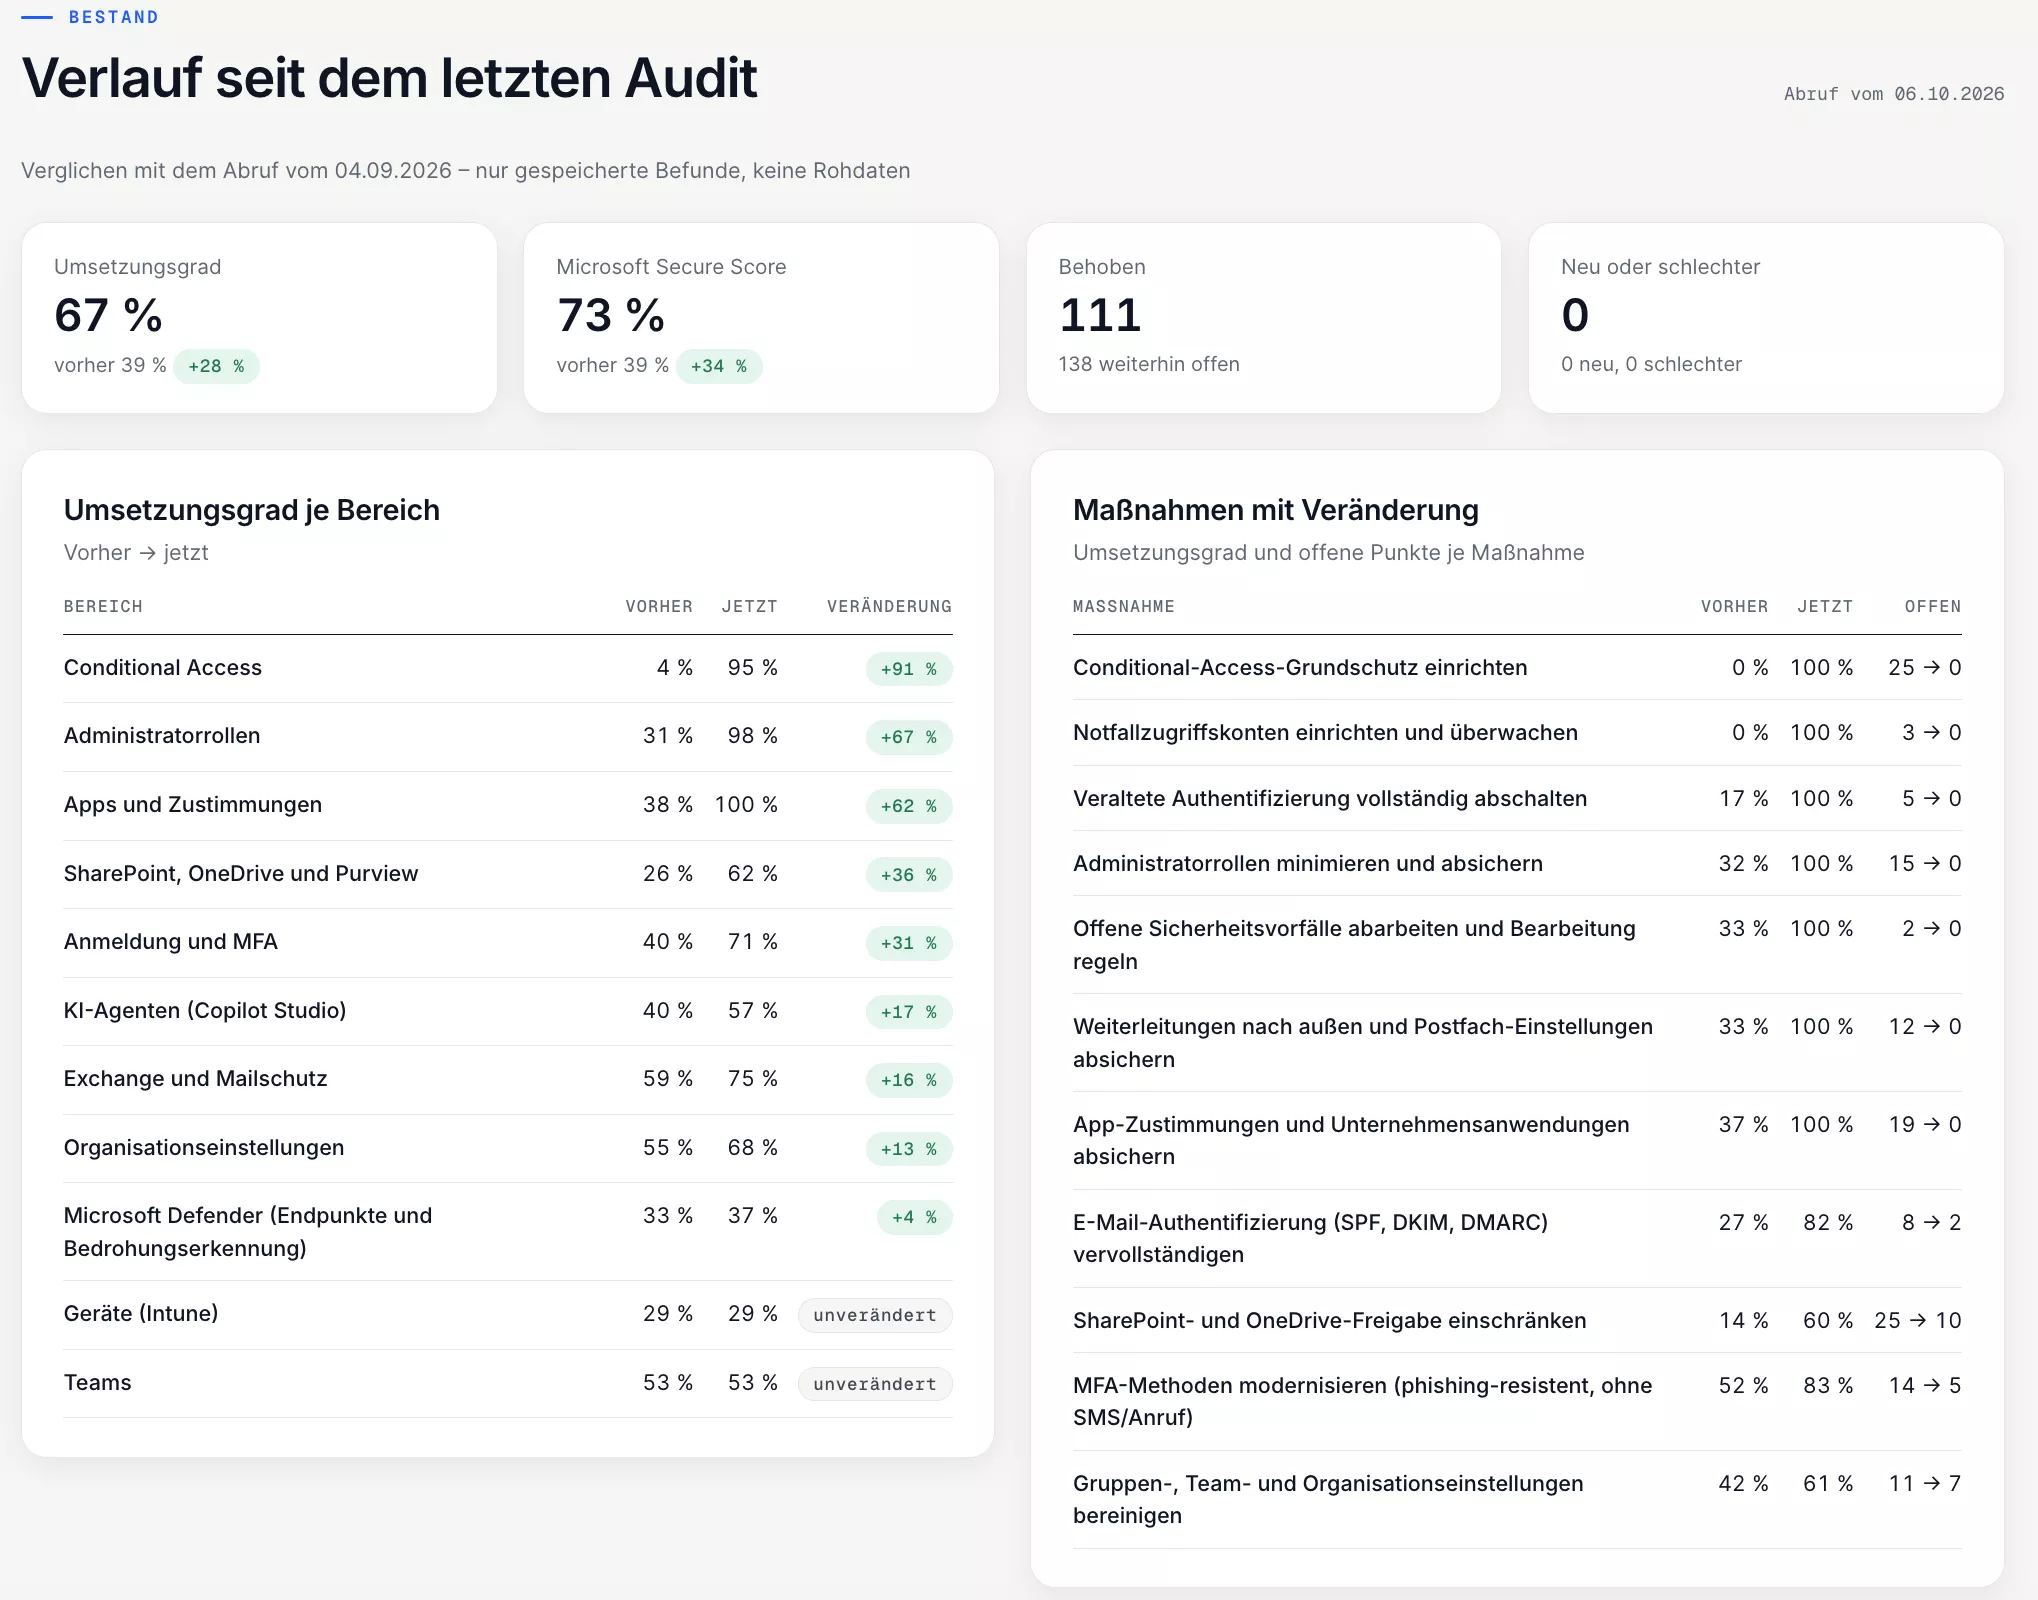
Nach jeder Umsetzungsphase prüfe ich gezielt nach, ob die Maßnahmen im Tenant so eingerichtet sind, wie sie sollen. Geprüft werden alle Punkte, die beim Audit für diese Maßnahme offen waren, damit jeder ursprüngliche Mangel nachweislich behoben ist. Was dabei unklar bleibt, zählt nicht als umgesetzt.
Der Verlauf zeigt anschließend je Bereich und je Maßnahme, was sich verbessert hat und was noch offen ist. So wird aus einem Audit kein Bericht für die Schublade, sondern ein messbarer Fortschritt.
Was in Ihrem Tenant passiert und was mit den Daten geschieht
Für ein Audit brauche ich Zugriff auf Ihren Tenant. Deshalb ist dieser Zugriff begrenzt, dokumentiert und für Ihre IT jederzeit überprüfbar:
- Berechtigungsnachweis: Er liegt dem Auftrag bei, Sie erhalten also vor der Freigabe eine Liste jeder Berechtigung der Audit-App, wofür ich sie brauche und wie lange der Zugang offen ist.
- Nur lesend, mit Schreibschutz: Die App liest Einstellungen, keine Inhalte von Postfächern, Dateien oder Chats. Ein mehrfacher technischer Schreibschutz verhindert, dass im Tenant etwas verändert wird.
- Zugriffsprotokoll: Jeder Abruf wird protokolliert. Nach Abschluss entferne ich Zertifikat und Rolle und sperre die App; auch das steht im Protokoll. Beim vollständigen Audit erhalten Sie es mit dem Ergebnis, beim kostenlosen Check auf Anfrage.
- Löschung nach dem kostenlosen Check: Beauftragen Sie danach kein Audit, lösche ich die Daten aus dem Check 30 Tage nach dem Kurzbericht, auf Wunsch früher, und schicke Ihnen eine Löschbestätigung. Sie zeigt auch, dass mein Zugang zu Ihrem Tenant entfernt ist. Aufbewahrt werden nur Ihre Kontaktdaten, der unterschriebene Kurzauftrag und das Prüfprotokoll als Nachweis.
Für wen lohnt sich ein Microsoft-365-Audit?
- Der Tenant ist über Jahre gewachsen, und niemand weiß mehr genau, wer welche Rechte hat.
- Sie arbeiten mit Business Basic oder Business Standard und fragen sich, ob ein Wechsel lohnt.
- Eine Verlängerung steht an, oder die Lizenzkosten sind gestiegen, ohne dass sich etwas geändert hat.
- Eine Cyberversicherung, ein Auftraggeber oder NIS2 fragt nach dem Stand Ihrer Sicherheit.
- Copilot soll eingeführt werden, und die Berechtigungen sollten vorher aufgeräumt sein.
- Sie haben den IT-Dienstleister gewechselt und wollen wissen, was Sie übernehmen.
Microsoft 365 Preiserhöhung: Business Standard und Business Premium vergleichen
Business Basic und Business Standard sind seit dem 1. Juli 2026 teurer, Business Premium nicht. Warum der neue Preis erst mit Ihrer Verlängerung gilt und wie ich Business Standard und Business Premium mit den Lizenzkosten von Oktober 2026 vergleiche.
Artikel lesen→
Microsoft 365 für Vereine: Förderung, Zusammenarbeit und Einrichtung
Bis zu 300 Lizenzen Business Basic kostenlos, Business Premium mit bis zu 75 % Rabatt: Wie der Antrag bei Microsoft läuft, wie ich Konten und Notfallzugänge in Vereinen aufbaue und warum die IT früh ins Budget gehört.
Artikel lesen→
Windows 10 Supportende: Geräte prüfen und Umstieg planen
Windows 10 bekommt seit dem 14. Oktober 2025 nur noch mit ESU Sicherheitsupdates, für Unternehmen läuft seit dem 14. Oktober 2026 das zweite ESU-Jahr. Wie ich Geräte prüfe und zwischen Upgrade, Austausch und befristetem Weiterbetrieb entscheide.
Artikel lesen→