IT-Onboarding automatisieren: Konten, Geräte und Berechtigungen vorbereiten
Bei sieben Kunden läuft das Onboarding automatisiert: vom bestätigten Eintrittsdatum über Konto, Gruppen und Hardware bis zum Gerät, das sich selbst einrichtet. Aus mehreren Stunden ist weniger als eine geworden.
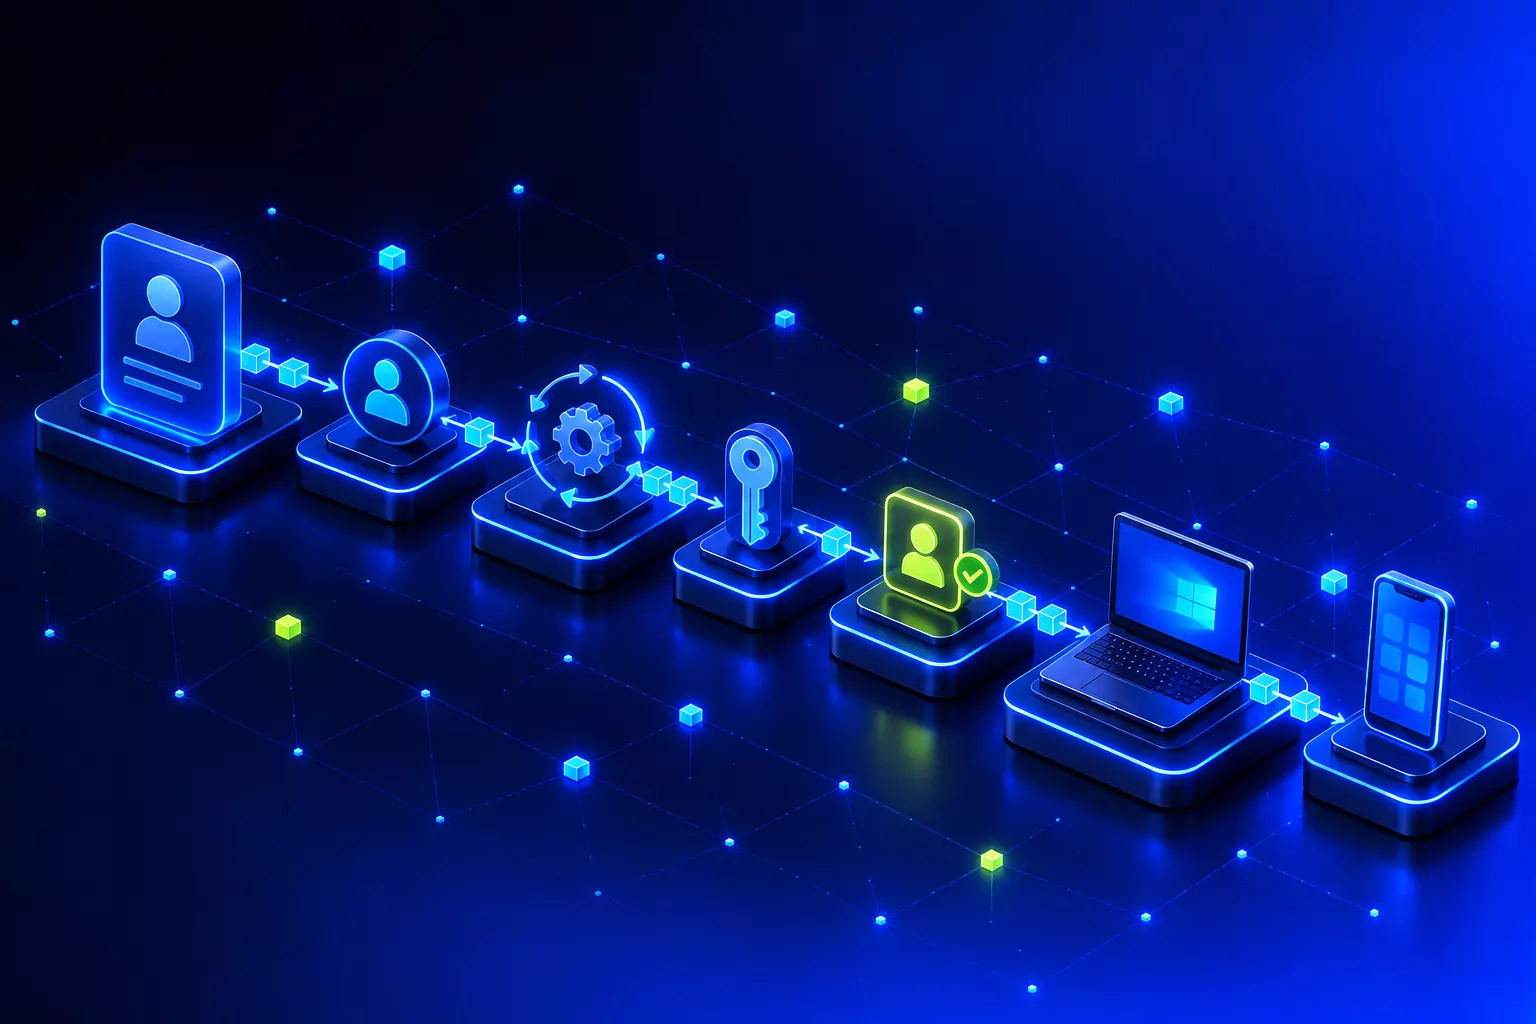
Neue Mitarbeitende brauchen zum Start passende Konten, Geräte und Zugriffe. Wird das jedes Mal von Hand erledigt, lohnt sich ein Blick auf den Ablauf. Bei sieben Kunden habe ich das Onboarding automatisiert, vom Eintrag im Personalsystem bis zum Gerät, das sich beim ersten Einschalten selbst einrichtet. Ich zeige, welche Schritte sich verbinden lassen und welche Freigaben bewusst bei einem Menschen bleiben sollten.
Wo beim Onboarding die Zeit bleibt
Ohne Automatisierung ist die Einrichtung einer neuen Person eine Abfolge vieler kleiner Handgriffe: Benutzerkonto anlegen, Gruppen und Lizenzen zuweisen, ein freies Gerät heraussuchen, einrichten, Programme installieren, das Handy vorbereiten. Keiner dieser Schritte ist schwierig. Zusammen haben sie bei meinen Kunden aber mehrere Stunden pro Person gekostet, und jeder einzelne Schritt kann vergessen werden.
Dazu kommt, dass die Informationen an verschiedenen Stellen liegen. Die Personalabteilung kennt Name, Abteilung und Eintrittsdatum, die IT erfährt davon oft erst kurz vorher. Wer das Onboarding automatisieren will, dreht deshalb zuerst die Reihenfolge um: Die Daten, die im Personalsystem ohnehin gepflegt werden, sind der Auslöser für alles Weitere.
So läuft das automatisierte Onboarding ab
Bei meinen Kunden folgt der Ablauf grob dieser Reihenfolge. Die Details unterscheiden sich je nach Umgebung, das Prinzip bleibt gleich.
- Eintrittsdatum steht fest. Erst wenn es im Personalsystem, zum Beispiel Personio, eingetragen und bestätigt ist, startet der Ablauf.
- Benutzerkonto. In hybriden Umgebungen lege ich den Benutzer zuerst im lokalen Active Directory an, mit den Angaben aus dem Personalsystem. Die Synchronisation überträgt ihn dann nach Microsoft 365. In reinen Cloud-Umgebungen entsteht das Konto direkt in Microsoft 365.
- Asset Management. Sobald das Konto besteht, legt der Ablauf die Person in der Inventarverwaltung an und weist ihr freie Hardware zu.
- Gruppen. Über Sicherheitsgruppen, die teils automatisch nach abgestimmten Rollen zugeordnet werden, ist festgelegt, welche Lizenzen, Programme und Einstellungen jemand bekommt.
- Rollout. Beim ersten Einschalten meldet sich das Gerät selbst an und richtet sich passend zu diesen Gruppen ein, bei Windows über Autopilot, bei Apple-Geräten über Apple Business Manager und Intune.
Der letzte Schritt ist derselbe, den ich für Firmenhandys, die sich selbst einrichten, beschrieben habe. Wie das bei einem wachsenden Unternehmen mit vielen Geräten im Außendienst aussieht, zeigt die Referenz zur Geräteverwaltung mit Intune und Apple Business Manager.
Womit ich das Onboarding automatisiere
Ich baue so weit wie möglich mit Bordmitteln, also mit dem, was in der Umgebung schon vorhanden ist. Das hält die Zahl der beteiligten Systeme klein und macht die Lösung für andere nachvollziehbar.
Das Personalsystem meldet eine neue Person über einen Webhook, also eine automatische Nachricht an eine vereinbarte Adresse. Wo Microsoft 365 im Einsatz ist, nimmt Power Automate diese Nachricht an und stößt die nächsten Schritte an.
In hybriden Umgebungen legt ein Skript direkt am Domänencontroller das Konto im Active Directory an. So bleibt das lokale Verzeichnis die führende Quelle, und die Synchronisation übernimmt den Rest.
Jeder Ablauf kann scheitern, ohne dass es jemand merkt. Deshalb begleitet n8n oder ein anderes Monitoring die Workflows und meldet sich, wenn ein Schritt nicht durchläuft.
Die Überwachung ist kein Beiwerk. Personio etwa erwartet, dass der Empfänger eines Webhooks innerhalb von drei Sekunden antwortet, und versucht es sonst über bis zu drei Tage erneut. Läuft in dieser Zeit etwas schief, steht am ersten Arbeitstag jemand ohne Konto da. Ein Alarm am Vortag ist deutlich angenehmer.
Wo weiterhin ein Mensch entscheidet
Die Grundausstattung lässt sich vollständig automatisieren: Konto, Postfach, Lizenzen, Gerät, Standardprogramme. Bei Berechtigungen ziehe ich eine Grenze. Den Zugriff auf Laufwerke, SharePoint-Bereiche und Fachanwendungen verteile ich über Gruppen, die einer Person gezielt zugewiesen werden. Das Zuweisen selbst läuft automatisch, die Entscheidung darüber trifft jemand, der weiß, was die Person braucht. Automatisch vergebene Rechte auf sensible Daten halte ich für gefährlich. Bevor jemand anfängt, prüft deshalb ein IT-Mitarbeiter, ob die Person in den richtigen Sicherheitsgruppen ist.
Beim Austritt ist es ähnlich. Auch dort lässt sich vieles anstoßen, aber was mit den Daten der Person passiert, hängt davon ab, wie sie gearbeitet hat, lokal oder in der Cloud. Das Offboarding bleibt deshalb bei mir meist ein teilautomatisierter Ablauf mit einer bewussten Entscheidung in der Mitte.
Was schwieriger war als gedacht: die Schnittstellen
Der Ablauf selbst ist stabil. Aufwand machen die Verbindungen zwischen den Anbietern, weil jeder seine Seite von Zeit zu Zeit anpasst. Ein Beispiel ist die Verbindung zwischen Apple und Microsoft 365. Die Lizenzen für Apple-Apps kommen über ein Token aus Apple Business Manager nach Intune, das jedes Jahr erneuert werden muss. Schlägt diese Erneuerung fehl und läuft das Token ab, verschwinden die App-Lizenzen aus Intune. Ist das Token erneuert, muss ich Lizenzen und App-Profile neu zuweisen.
Das kommt äußerst selten vor, frisst aber viel Zeit, wenn es passiert. Neben diesem Token laufen auch das Push-Zertifikat für die Geräteverwaltung und das Token für die automatische Geräteregistrierung nach einem Jahr ab. Mein Rat: Die Ablaufdaten dieser Zertifikate gehören in dieselbe Überwachung wie die Abläufe selbst.
Ab wann lohnt es sich, das Onboarding zu automatisieren?
Eine feste Grenze gibt es nicht. Als grobe Orientierung: Ab etwa zehn Mitarbeitenden rechnet sich der Aufbau meistens, und je häufiger Menschen kommen und gehen, desto früher. Ein Unternehmen, das jedes Jahr viele neue Leute einarbeitet, spart die Zeit bei jeder Einstellung. Bei einem sehr stabilen Team steht der Aufwand für den Aufbau dagegen länger im Verhältnis zu wenigen Einsätzen.
Unabhängig von der Größe hilft die Automatisierung dort, wo Fehler teuer sind. Ein vergessener Gruppeneintrag fällt meist erst auf, wenn jemand etwas nicht öffnen kann. Ein festgelegter Ablauf macht die erforderlichen Schritte nachvollziehbar. Fehler und fehlende Angaben müssen dabei erkennbar bleiben, damit sie jemand bearbeiten kann.
Häufige Fragen
Welche Werkzeuge braucht man, um das Onboarding zu automatisieren?
Meist weniger, als man denkt. Ich nutze vor allem Bordmittel: Webhooks aus dem Personalsystem, Power Automate, wenn Microsoft 365 im Einsatz ist, und Skripte auf dem Domänencontroller. Für die Geräte kommen Intune mit Windows Autopilot und Apple Business Manager dazu, zur Überwachung n8n oder ein anderes Monitoring.
Funktioniert das auch ohne lokalen Server?
Ja. In reinen Cloud-Umgebungen lege ich das Konto direkt in Microsoft 365 an, der Umweg über das lokale Active Directory entfällt. Die übrigen Schritte bleiben gleich: Inventar, Gruppen, Lizenzen und die automatische Einrichtung des Geräts.
Wie viel Zeit spart die Automatisierung?
Bei meinen Kunden hat die Einrichtung einer neuen Person vorher mehrere Stunden gedauert, heute ist es weniger als eine. Das ist ein Erfahrungswert; wie viel es bei Ihnen ist, hängt vom bisherigen Ablauf ab. Die verbleibende Zeit geht vor allem in die Entscheidung über Berechtigungen und in die Übergabe des Geräts.
Quellen
- Webhooks aus Personio, Antwortzeit und Wiederholungen: Personio Developer Hub – Webhooks (Stand September 2026)
- Synchronisation vom lokalen Active Directory nach Microsoft 365: Microsoft Learn – Microsoft Entra Connect Sync: Understand and customize synchronization
- Gruppen mit automatischer Mitgliedschaft: Microsoft Learn – Manage rules for dynamic membership groups in Microsoft Entra ID
- Automatische Einrichtung von Windows-Geräten: Microsoft Learn – Overview of Windows Autopilot
- Jährliche Erneuerung des Apple-Push-Zertifikats: Microsoft Learn – Get an Apple MDM push certificate
- Token für die automatische Geräteregistrierung: Microsoft Learn – Set up automated device enrollment token for Apple mobile
- Token für App-Lizenzen aus Apple Business Manager: Microsoft Learn – Manage iOS and macOS apps purchased through Apple Business Manager with Microsoft Intune
E-Rechnung automatisch verarbeiten: vom Posteingang in die Buchhaltung
Seit 2025 müssen Unternehmen E-Rechnungen empfangen können, ab 2027 wird der Versand schrittweise Pflicht. Welche Schritte vom Posteingang bis zur Buchhaltung sich automatisieren lassen und wo eine Prüfung durch Mitarbeitende bleibt.
Artikel lesen→
Microsoft-365-Audit: Sicherheitseinstellungen und Lizenzen überprüfen
Rund 500 Prüfpunkte in zwölf Bereichen: was ein Microsoft-365-Audit prüft, welche Befunde fast immer auftauchen, was es bei den Lizenzen bringt und wie daraus ein Maßnahmenplan entsteht.
Artikel lesen→
Microsoft 365 Preiserhöhung: Business Standard und Business Premium vergleichen
Business Basic und Business Standard sind seit dem 1. Juli 2026 teurer, Business Premium nicht. Warum der neue Preis erst mit Ihrer Verlängerung gilt und wie ich Business Standard und Business Premium mit den Lizenzkosten von Oktober 2026 vergleiche.
Artikel lesen→