Ransomware-Angriff aus der Praxis: Wiederanlauf für 60 Mitarbeitende in 48 Stunden
Alle Rechner und Freigaben verschlüsselt, die Sicherungen nicht. Wie eine Offline-Sicherung ein Unternehmen ohne Lösegeld zurückgebracht hat, in welcher Reihenfolge wiederhergestellt wurde und was sich danach geändert hat.
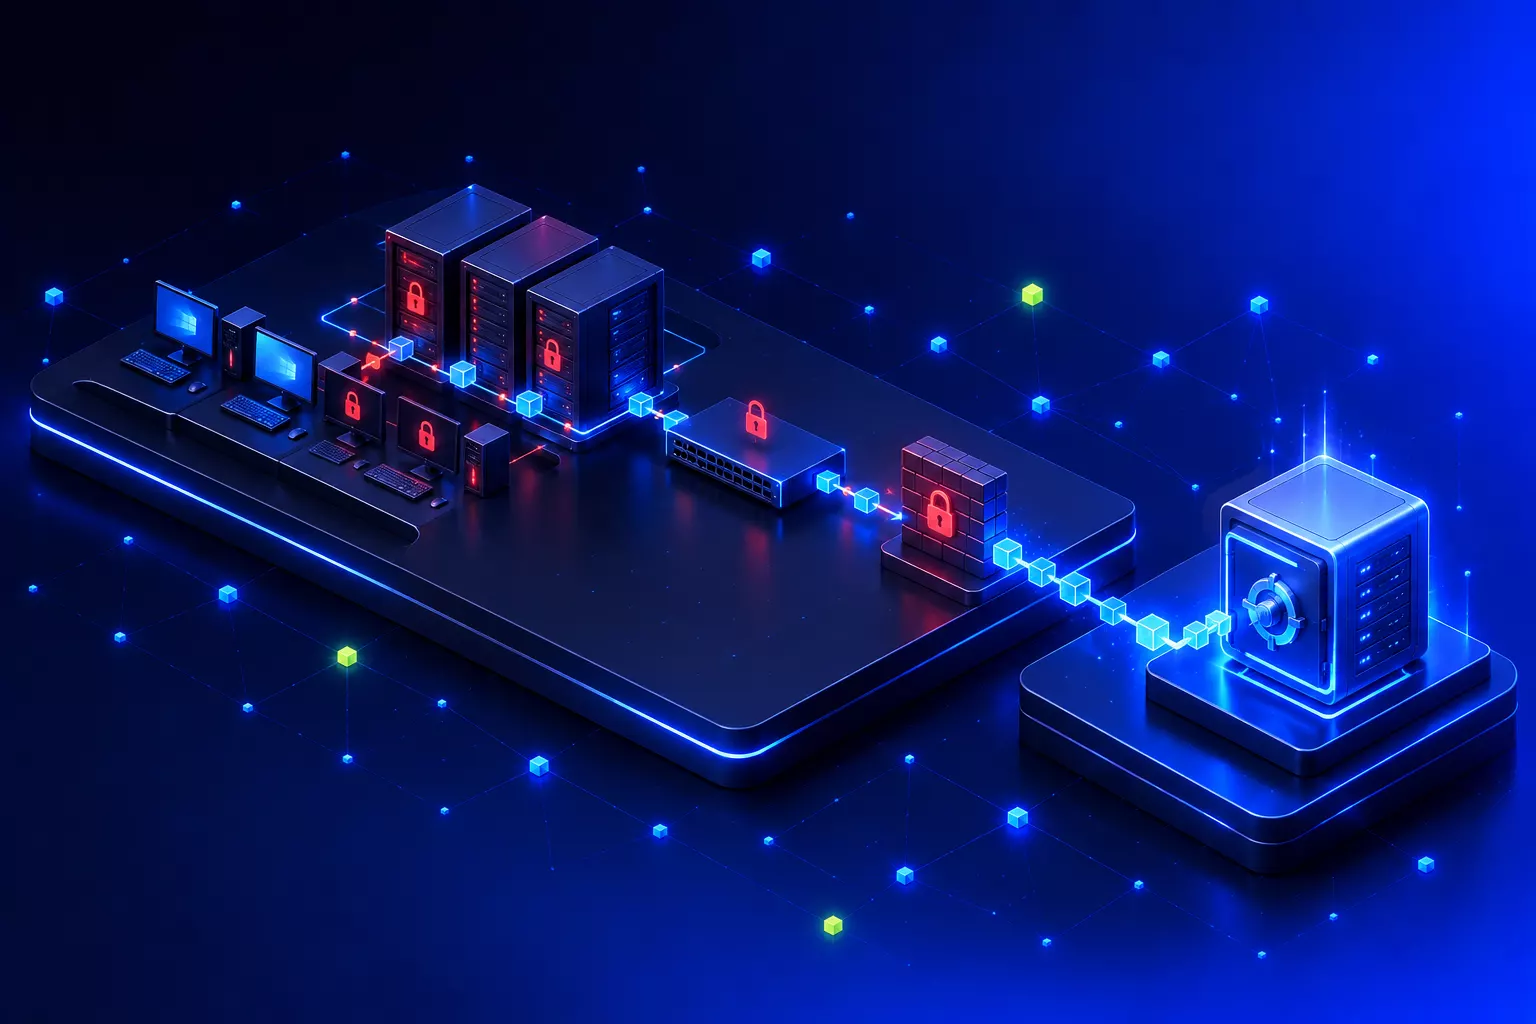
Im April 2025 wurde ich von einem Systemhaus nach einem Ransomware-Angriff hinzugezogen. Rund 60 Mitarbeitende waren betroffen. Gemeinsam mit den Beteiligten gelang es, den Betrieb innerhalb von 48 Stunden wieder aufzunehmen. Der Fall zeigt, welche Rolle eine Offline-Sicherung und abgestimmte Zuständigkeiten bei der Wiederherstellung spielen.
Wie der Angriff bemerkt wurde
Aufgefallen ist der Ransomware-Angriff den Mitarbeitenden selbst: Dateien ließen sich nicht mehr öffnen, weil sie verschlüsselt waren. Die Schadsoftware hatte jeden Rechner verschlüsselt, auf dem kein kyrillisches Tastaturlayout installiert war, dazu die Netzwerkfreigaben auf den Servern. Am Ende waren sämtliche Unternehmensdaten im laufenden Betrieb unbrauchbar, verbunden mit einer Lösegeldforderung.
Das Systemhaus, das die IT des Unternehmens betreut, hat mich an diesem Punkt hinzugezogen. In einer solchen Lage hilft jede erfahrene Hand, die mitdenkt und mitarbeitet. Ich halte es für eine gute Entscheidung, sich diese Unterstützung früh zu holen, statt alles allein stemmen zu wollen.
Warum die Offline-Sicherung den Unterschied machte
Angreifer suchen gezielt nach Sicherungen, denn wer sie mitverschlüsselt, erhöht den Druck zu zahlen. Das BSI beschreibt genau dieses Vorgehen. In diesem Fall waren die Sicherungen nicht verschlüsselt. Wiederhergestellt wurde trotzdem nicht aus der Sicherung im eigenen Netz, sondern aus einer Offline-Sicherung, also eine Kopie, die nach dem Sicherungslauf vom übrigen Netz getrennt ist und deshalb von dort aus weder gelöscht noch verschlüsselt werden kann.
Damit war die wichtigste Frage früh beantwortet: Die Daten sind da. Lösegeld hat das Unternehmen nicht gezahlt. Trotz des Wiederanlaufs blieb ein Datenverlust von einem Tag: Was am Tag des Angriffs neu entstanden oder geändert worden war, fehlte. Welche Folgen das hat, hängt von den betroffenen Daten und Abläufen ab.
Wie ich Sicherungen heute bei meinen eigenen Kunden aufbaue, beschreibe ich im Artikel über Proxmox und die Datensicherung in zwei Stufen: eine schnelle lokale Sicherung und eine zweite Kopie außer Haus, die vom Kundennetz aus nicht verändert werden kann.
Die Reihenfolge der Wiederherstellung
Nach einem Angriff lässt sich nicht einfach alles gleichzeitig zurückspielen. Jedes System, das zu früh wieder im Netz ist, kann dem Angreifer erneut Zugang geben. In diesem Fall lief die Wiederherstellung deshalb Schicht für Schicht. Die Reihenfolge war auf diese Umgebung abgestimmt und ist keine allgemeine Sofortanleitung:
- Firewalls. Zuerst wird kontrolliert, was ins Netz hinein- und hinausgeht.
- Das Netzwerk ohne Server und Rechner. Die Netzwerkkomponenten laufen wieder, aber noch hängt nichts daran, was infiziert sein könnte.
- Domänencontroller. Anmeldung, Berechtigungen und Namensauflösung hängen daran. Ohne sie funktioniert kein anderer Server richtig.
- Die übrigen Server. Dateiablage und Anwendungen kommen aus der Sicherung zurück.
- Die Arbeitsplatzrechner. Jeder einzelne wurde vollständig gelöscht und neu aufgesetzt.
- Drucker und übrige Geräte. Zum Schluss, wenn alles andere wieder steht.
Der Schritt mit den Arbeitsplätzen kostet am meisten Zeit, und genau dort ist die Versuchung groß, abzukürzen. Einen verschlüsselten Rechner nur zu bereinigen, ist für mich keine Option. Niemand kann sicher sagen, was der Angreifer darauf noch hinterlassen hat. Neu aufsetzen dauert länger, danach ist der Rechner aber in einem bekannten Zustand.
Polizei, Versicherung und Forensik
Parallel zur Technik liefen die Meldungen. Das Unternehmen hat Polizei und Versicherung eingeschaltet. Die Versicherung kam mit einem eigenen Forensik-Team vor Ort dazu. Für die Wiederherstellung heißt das: Die Arbeit von Forensik und Technik muss abgestimmt sein, und was die Forensik noch untersuchen will, wird nicht vorher gelöscht.
Für Unternehmen gibt es bei der Polizei in jedem Bundesland eine Zentrale Ansprechstelle Cybercrime (ZAC). Sie ist genau für solche Fälle gedacht. Sind personenbezogene Daten betroffen, kann außerdem eine Meldung an die Datenschutzaufsicht nötig sein, laut DSGVO möglichst binnen 72 Stunden. Beides sollte jemand im Blick haben, der nicht gerade Server zurückspielt.
Nach dem Ransomware-Angriff: was sich dauerhaft geändert hat
Zwei Maßnahmen wurden danach fest eingeführt:
Ein gestohlenes Passwort allein reicht nicht mehr für die Anmeldung. Das BSI empfiehlt Zwei-Faktor-Authentisierung ausdrücklich für privilegierte Konten und für Fernzugänge.
USB-Sticks und externe Festplatten lassen sich an Arbeitsplatzrechnern nur noch nutzen, wenn sie vorher geprüft und freigegeben wurden.
Der Fall hat mich darin bestätigt, die Vorbereitung auf einen Ausfall bei meinen Kunden offen anzusprechen.
Vorbereitet sein heißt für mich: eine Sicherung, die ein Angreifer aus dem Netz heraus nicht erreicht, regelmäßige Tests, ob sich daraus tatsächlich wiederherstellen lässt, und eine schriftliche Reihenfolge für den Wiederanlauf. Das BSI rät zusätzlich, die Wiederherstellung geschäftskritischer Systeme regelmäßig zu üben. Dazu gehören Telefonnummern von Versicherung und Polizei, die man nicht erst suchen muss, wenn die Rechner verschlüsselt sind. Wie ich das in der laufenden Betreuung umsetze, steht unter IT-Sicherheit und IT-Betreuung.
Häufige Fragen
Sollte man nach einem Ransomware-Angriff Lösegeld zahlen?
In diesem Fall war es nicht nötig, weil eine intakte Offline-Sicherung vorhanden war. Grundsätzlich garantiert eine Zahlung nicht, dass man einen funktionierenden Schlüssel bekommt. Darauf weist auch das BSI hin. Die bessere Absicherung ist eine Sicherung, die der Angreifer nicht erreicht.
Wie lange dauert die Wiederherstellung nach einem Ransomware-Angriff?
Das hängt von der Größe der Umgebung und vom Zustand der Sicherungen ab. Im beschriebenen Fall mit 60 Mitarbeitenden war das Unternehmen nach 48 Stunden wieder arbeitsfähig. Ein allgemeiner Richtwert ist das nicht. Die meiste Zeit kostet das Neuaufsetzen der Arbeitsplatzrechner.
Wen muss man bei einem Ransomware-Angriff informieren?
Die Cyberversicherung, falls vorhanden, und die Polizei. Unternehmen wenden sich an die Zentrale Ansprechstelle Cybercrime ihres Bundeslandes. Sind personenbezogene Daten betroffen, kann eine Meldung an die Datenschutzaufsicht binnen 72 Stunden nötig sein. Ob das zutrifft, sollte die Geschäftsführung mit ihrem Datenschutzbeauftragten klären.
Quellen
- Backups als Ziel, keine Garantie trotz Zahlung: BSI – Ransomware: Fortschrittliche Angriffe, dynamische Entwicklung (Stand: September 2026)
- Offline-Backup, Zwei-Faktor-Authentisierung, Notfallplanung: BSI – Top 10 Ransomware-Maßnahmen (Stand: September 2026)
- Anzeige und Meldung nach einem Angriff: BSI – Ransomware: Fakten und Abwehrstrategien (Stand: September 2026)
- Polizeiliche Ansprechpartner für Unternehmen: Polizei – Zentrale Ansprechstellen Cybercrime (ZAC) (Stand: September 2026)
- Meldung an die Datenschutzaufsicht binnen 72 Stunden: Art. 33 DSGVO – Meldung von Verletzungen des Schutzes personenbezogener Daten an die Aufsichtsbehörde
Hornetsecurity für Microsoft 365: Wann zusätzlicher E-Mail-Schutz sinnvoll ist
Warum ich bei Kunden mit Business Standard meist Hornetsecurity für den E-Mail-Schutz einsetze, wie die Umstellung abläuft und wann ich stattdessen zu Business Premium rate.
Artikel lesen→
IT in der Arztpraxis: Praxissoftware, Netzwerk und Datensicherung abstimmen
Was die IT-Sicherheitsrichtlinie der KBV von Praxen verlangt, wo die Aufgabe des TI-Dienstleisters endet und wie ich Praxisnetz und Datensicherung aufbaue.
Artikel lesen→
NIS2 und kleine Unternehmen: Betroffenheit klären, IT-Maßnahmen vorbereiten
NIS2 gilt in Deutschland seit Dezember 2025. Ob ein Unternehmen betroffen ist, hängt von Branche, Größe und Struktur ab. Kleine Unternehmen trifft es oft mittelbar, als Lieferant oder Dienstleister betroffener Kunden.
Artikel lesen→