IT in der Arztpraxis: Praxissoftware, Netzwerk und Datensicherung abstimmen
Was die IT-Sicherheitsrichtlinie der KBV von Praxen verlangt, wo die Aufgabe des TI-Dienstleisters endet und wie ich Praxisnetz und Datensicherung aufbaue.
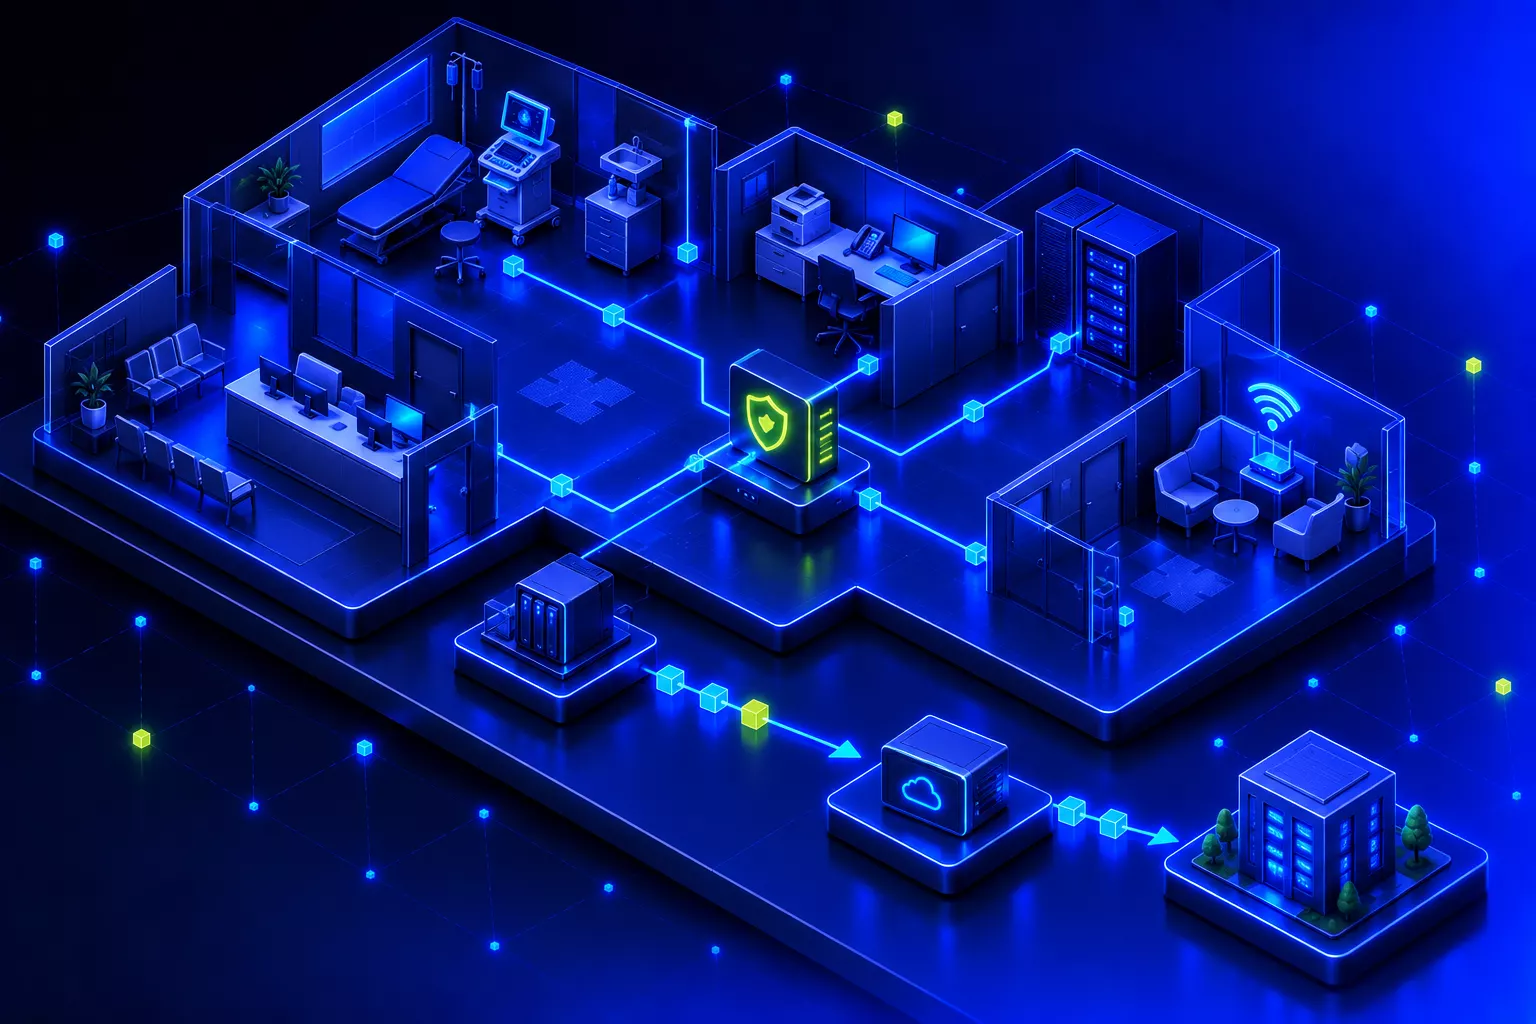
Bei der IT in der Arztpraxis müssen Praxissoftware, Geräte, Netzwerk und externe Dienste zusammenarbeiten, und jede Änderung wirkt sich schnell auf den Praxisbetrieb aus. Ich plane und setze die Technik um und stimme die Arbeiten mit dem Anbieter der Praxissoftware und weiteren beteiligten Dienstleistern ab. Den Rahmen setzt die IT-Sicherheitsrichtlinie der KBV, die für alle Praxen in der vertragsärztlichen Versorgung verbindlich ist.
Was die IT-Sicherheitsrichtlinie der KBV verlangt
§ 390 SGB V verpflichtet die Kassenärztliche Bundesvereinigung, die Anforderungen an die IT-Sicherheit in Praxen in einer Richtlinie festzulegen. Sie ist für alle Praxen verbindlich, die an der vertragsärztlichen Versorgung teilnehmen. Die aktuelle Fassung gilt seit dem 1. April 2025, die neuen Anforderungen daraus waren bis zum 1. Oktober 2025 umzusetzen. Neu waren vor allem Schulungen des Praxispersonals zur Informationssicherheit und Regeln für den Umgang mit Spam.
Wie viel eine Praxis umsetzen muss, richtet sich nach der Zahl der Personen, die ständig mit der Datenverarbeitung betraut sind:
Anlage 1 mit den Basisanforderungen. Sie gilt für jede Praxis, zum Beispiel Firewall, zeitnahe Updates, Virenschutz, dokumentierter Netzplan und geregelte Datensicherung.
Zusätzlich Anlage 2, unter anderem zentrale Protokollierung, verschlüsselte Verbindungen, restriktive Rechtevergabe und Regeln für Smartphones und Wechseldatenträger.
Zusätzlich Anlage 3. Sie gilt auch für Großlabore und große MVZ, deren Datenverarbeitung über die normale Datenübermittlung hinausgeht.
Anlage 4 kommt für medizinische Großgeräte wie CT oder MRT hinzu, Anlage 5 regelt die Komponenten der Telematikinfrastruktur in der Praxis, also Konnektor und Kartenterminals. Auf hub.kbv.de sind alle Anforderungen mit Erläuterungen und Musterdokumenten veröffentlicht. Praxen fragen mich nach der Richtlinie, und ich halte sie für eine brauchbare Grundlage: Sie ist konkret genug, um sie Punkt für Punkt abzuarbeiten.
Das Gesetz sieht außerdem vor, dass die KBV Mitarbeitende von IT-Anbietern auf Antrag zertifiziert, und die KBV führt ein Verzeichnis dieser Dienstleister. Sie schreibt selbst, dass es sich um ein optionales Angebot handelt. Praxen können sich für die Umsetzung auch von einem nicht zertifizierten Dienstleister helfen lassen. Wichtig ist, dass die Anforderungen erfüllt und dokumentiert sind.
Praxissoftware, TI-Dienstleister und Netzwerk: wer macht was
An der IT in der Arztpraxis arbeiten meist mehrere Beteiligte. Der TI-Dienstleister hat einen klar abgegrenzten Bereich: Konnektor, Kartenterminals und die Anbindung an die Telematikinfrastruktur. Der Hersteller der Praxissoftware kümmert sich um sein Programm. Meine Aufgabe ist alles, was dazwischen und darum herum liegt: Die Praxissoftware muss auf Arbeitsplätzen und Servern ohne Einschränkungen laufen, und das Netzwerk muss so abgesichert sein, dass Patientendaten nur dort landen, wo sie hingehören.
An den Übergängen arbeite ich eng mit dem TI-Dienstleister zusammen. Ein Beispiel ist die Verbindung zwischen Praxissoftware und Konnektor, für die Anlage 5 eine TLS-Verschlüsselung und eine Authentisierung der Clients verlangt. Das richten wir gemeinsam ein.
Der Konnektor läuft in den Praxen, die ich übernehme, in der Regel. Wo lange niemand ausdrücklich für die übrige IT zuständig war, gibt es daneben aber oft einiges aufzuarbeiten. Mein Rat: Nehmen Sie die Anlagen der Richtlinie als Prüfliste und lassen Sie sich zeigen, welche Punkte erfüllt und dokumentiert sind. So entsteht eine Bestandsaufnahme, bevor etwas verändert wird.
Bei der Wahl der Praxissoftware liegt der größere Unterschied aus meiner Sicht weniger im Betriebssystem als im Gesamtkonzept. Tomedo, das ich in der Facharztpraxis aus meiner Referenz mit dem Hersteller eingeführt habe, ist für Mac, iPad und iPhone entwickelt. Hard- und Software lassen sich dadurch stärker als Einheit betrachten, es gibt weniger unterschiedliche Gerätekonfigurationen, und Administration, Updates und Support werden einfacher. Windows-Lösungen bieten meist eine größere Auswahl an Hardware und Drittsystemen, bringen dadurch aber auch mehr Varianten und Abhängigkeiten mit. Beides kann richtig sein. Es kommt darauf an, was die Praxis braucht.
Warum gehört das Praxisnetz in getrennte Zonen?
Weil sensible Daten nur dort landen können sollen, wo sie hin dürfen. In einem flachen Netz kann jedes Gerät jedes andere erreichen: der Drucker den Server, das Telefon den Praxis-PC, das Gerät eines Patienten im WLAN im schlimmsten Fall beides. Ich teile das Praxisnetz deshalb mit VLANs in Zonen, also in logisch getrennte Netze auf derselben Verkabelung. Zwischen den Zonen entscheidet die Firewall mit strikten Regeln, welche Verbindung erlaubt ist. Diese Regeln kontrolliere ich engmaschig. Typisch sind bei mir diese Zonen:
Arbeitsplätze an Empfang und in den Behandlungsräumen, mit Zugriff auf Praxissoftware und Server.
Medizinische Geräte in einem eigenen Segment. Sie dürfen nur mit den Systemen sprechen, die ihre Daten wirklich brauchen.
Je eine eigene Zone, damit ein Drucker oder ein Telefon nicht zum Einstieg ins übrige Netz wird.
Die Verwaltung von Switches, Access Points und Firewall, nur für die Administration erreichbar.
Das Gäste-WLAN kommt nur ins Internet, nie ins Praxisnetz. Zunehmend kommt ein eigenes WLAN für IoT-Geräte dazu.
Die Richtlinie verlangt eine Firewall am Übergang zum Internet und einen dokumentierten Netzplan, der zeigt, wie das Netz zoniert und segmentiert ist. Auch die KBV empfiehlt, medizinische Geräte in einem eigenen Netzwerksegment einzubinden. Wie ich Netze mit VLANs und Firewall-Regeln aufteile, beschreibe ich ausführlicher im Artikel über mehrere Firmen in einem Netzwerk. Das Prinzip ist dasselbe.
Umstellungen wie diese mache ich außerhalb der Sprechzeiten, damit kein Patient etwas davon mitbekommt und die Arbeit am Empfang nicht leidet. Und immer Bereich für Bereich: erst die Netzwerksegmentierung, dann etwa die Telefonanlage, danach die Geräte in die zentrale Geräteverwaltung. Jeder Schritt ist abgeschlossen und geprüft, bevor der nächste beginnt.
Datensicherung in der Praxis nach dem 3-2-1-Prinzip
Die 3-2-1-Regel ist eine einfache Faustregel, die auch das BSI empfiehlt: drei Kopien der Daten, auf zwei verschiedenen Medien, eine davon an einem anderen Ort. In der Richtlinie nennt die KBV sie ausdrücklich als Beispiel. Anlage 1 verlangt außerdem, dass die Sicherung vor unbefugtem Zugriff geschützt ist, dass feststeht, wer dafür zuständig ist, und dass die Wiederherstellung getestet wird.
In der Praxis setze ich das in drei Stufen um:
- Lokal auf dem Server. Ein Proxmox Backup Server sichert direkt vor Ort. Daraus lässt sich schnell ein einzelner Stand zurückholen, etwa wenn Daten versehentlich geändert wurden.
- Auf einem NAS, räumlich getrennt. Eine zweite Kopie liegt auf einem eigenen Speicher, räumlich getrennt vom Server, damit ein Schaden am Server nicht beide Kopien trifft.
- Im Rechenzentrum. Ein zweiter Proxmox Backup Server im Rechenzentrum holt sich die verschlüsselten Sicherungen selbst ab. Die Verbindung geht immer vom Rechenzentrum aus, nie von der Praxis, und sie darf nur lesen: Vom Rechenzentrum aus lassen sich auf dem Backup-Server in der Praxis keine Daten verändern oder löschen. Aus dem Praxisnetz ist dieser Backup-Server nicht erreichbar, ein Angreifer im Praxisnetz kommt an diese Kopie also nicht ohne Weiteres heran. Ein physisch getrennter Datenträger (Air Gap) ist das nicht, sondern eine logische Trennung mit eingeschränktem Zugriff. Sie gehört für mich zum Standard jeder Datensicherung.
Die dritte Stufe ist die, auf die es bei einem Angriff ankommt. Wie viel eine Sicherung wert ist, die der Angreifer nicht erreicht, zeigt der Fall aus meinem Artikel über einen Ransomware-Angriff und die Wiederherstellung in 48 Stunden. Technische Einzelheiten zum Proxmox Backup Server stehen im Artikel über Proxmox im Unternehmen. Wie ich IT in der Arztpraxis absichere, gehört zu meinen Leistungen in der IT-Sicherheit, Server und Netzwerk zur Infrastruktur.
Häufige Fragen
Muss eine Arztpraxis einen zertifizierten IT-Dienstleister beauftragen?
Nein. Die KBV führt ein Verzeichnis von Dienstleistern, die für die Umsetzung der IT-Sicherheitsrichtlinie zertifiziert sind, bezeichnet es aber selbst als optionales Angebot. Praxen können auch einen nicht zertifizierten Dienstleister beauftragen. Verpflichtend ist die Umsetzung der Richtlinie selbst.
Welche Anforderungen der IT-Sicherheitsrichtlinie gelten für meine Praxis?
Anlage 1 gilt für jede Vertragsarztpraxis. Sind sechs bis zwanzig Personen ständig mit der Datenverarbeitung betraut, kommt Anlage 2 dazu, bei mehr als zwanzig Personen Anlage 3. Anlage 4 betrifft Praxen mit Großgeräten wie CT oder MRT, Anlage 5 die Komponenten der Telematikinfrastruktur.
Ist der TI-Dienstleister nicht auch für die übrige Praxis-IT zuständig?
In der Regel nicht. Er verantwortet Konnektor, Kartenterminals und die Anbindung an die Telematikinfrastruktur. Arbeitsplätze, Server, Netzwerk und Datensicherung brauchen einen eigenen Verantwortlichen. Wichtig ist, dass beide Seiten gut zusammenarbeiten und die Übergänge dokumentiert sind.
Quellen
- Richtlinie, Verbindlichkeit, Zertifizierung von Dienstleistern: § 390 SGB V – IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung
- Praxisgrößen, Anlagen, Fristen, zertifizierte Dienstleister als optionales Angebot: KBV – IT-Sicherheit (Stand: September 2026)
- Neue Anforderungen ab 1. Oktober 2025: KBV Praxisnachrichten – IT-Sicherheitsrichtlinie für Praxen mit neuen Anforderungen (3. April 2025)
- Firewall, Netzplan, Datensicherung und 3-2-1-Regel: KBV Hub – Anlage 1: Anforderungen für Praxen (Stand: September 2026)
- Zusatzanforderungen für mittlere Praxen: KBV Hub – Anlage 2 (Stand: September 2026)
- Konnektor, TLS zwischen Praxissoftware und Konnektor: KBV Hub – Anlage 5: Dezentrale Komponenten der Telematikinfrastruktur (Stand: September 2026)
- Medizinische Geräte in einem eigenen Netzwerksegment: KBV Praxisnachrichten – Warum eine Firewall für die IT-Sicherheit unverzichtbar ist (7. Mai 2026)
- 3-2-1-Regel: BSI – Vorschläge zu Business-Continuity-Strategien, Hilfsmittel zum BSI-Standard 200-4 (November 2023)
- Plattformen von Tomedo: zollsoft – tomedo (Stand: September 2026)
Hornetsecurity für Microsoft 365: Wann zusätzlicher E-Mail-Schutz sinnvoll ist
Warum ich bei Kunden mit Business Standard meist Hornetsecurity für den E-Mail-Schutz einsetze, wie die Umstellung abläuft und wann ich stattdessen zu Business Premium rate.
Artikel lesen→
Ransomware-Angriff aus der Praxis: Wiederanlauf für 60 Mitarbeitende in 48 Stunden
Alle Rechner und Freigaben verschlüsselt, die Sicherungen nicht. Wie eine Offline-Sicherung ein Unternehmen ohne Lösegeld zurückgebracht hat, in welcher Reihenfolge wiederhergestellt wurde und was sich danach geändert hat.
Artikel lesen→
NIS2 und kleine Unternehmen: Betroffenheit klären, IT-Maßnahmen vorbereiten
NIS2 gilt in Deutschland seit Dezember 2025. Ob ein Unternehmen betroffen ist, hängt von Branche, Größe und Struktur ab. Kleine Unternehmen trifft es oft mittelbar, als Lieferant oder Dienstleister betroffener Kunden.
Artikel lesen→